Nubbo, Amazon S3 से एक IAM access key के ज़रिए कनेक्ट होता है। कुछ ही मिनटों में आपका बकेट एक फ़ाइल एक्सप्लोरर में होता है, जिसमें सीधे अपलोड, शेयर लिंक और गैलरी हैं, और कुछ भी पब्लिक नहीं करना पड़ता। यह गाइड Nubbo के विज़ार्ड को चरण-दर-चरण दोनों तरीकों से समझाती है: स्वचालित या एक बकेट तक सीमित key के साथ।
आपको क्या मिलता है
- बकेट को एक ड्राइव की तरह ब्राउज़ करें: फ़ोल्डर, व्यू, खोज, ट्रैश, लेबल और पसंदीदा।
- फ़ाइलें सीधे अपने ब्राउज़र और Amazon S3 के बीच अपलोड और डाउनलोड करें। फ़ाइलें कभी Nubbo के सर्वर से होकर नहीं गुज़रतीं।
- फ़ाइलें और फ़ोल्डर पासवर्ड, समाप्ति तिथि और डाउनलोड सीमा के साथ शेयर करें, अपने बकेट में फ़ाइलें प्राप्त करें और गैलरी बनाएँ।
- आपकी keys AES-256-GCM से एन्क्रिप्ट करके स्टोर की जाती हैं और आप बकेट को कभी भी डिस्कनेक्ट कर सकते हैं।
शुरू करने से पहले
आपको Amazon S3 का एक अकाउंट और एक Nubbo अकाउंट चाहिए। आप जो भी बकेट कनेक्ट करते हैं, वह आपके प्लान की सीमा में गिना जाता है: निःशुल्क प्लान में 2, Personal में 5 और Pro में कोई सीमा नहीं। कुछ AWS Regions डिफ़ॉल्ट रूप से बंद होते हैं और इस्तेमाल से पहले उन्हें अकाउंट में चालू करना पड़ता है (जैसे मिलान, ज़्यूरिख या केप टाउन)। अगर आप उनमें से किसी में बकेट बनाने वाले हैं, तो पहले उसे चालू करें। Block Public Access बंद करने की ज़रूरत नहीं है: Nubbo बकेट को निजी रखता है।
कनेक्ट करने का तरीका चुनें
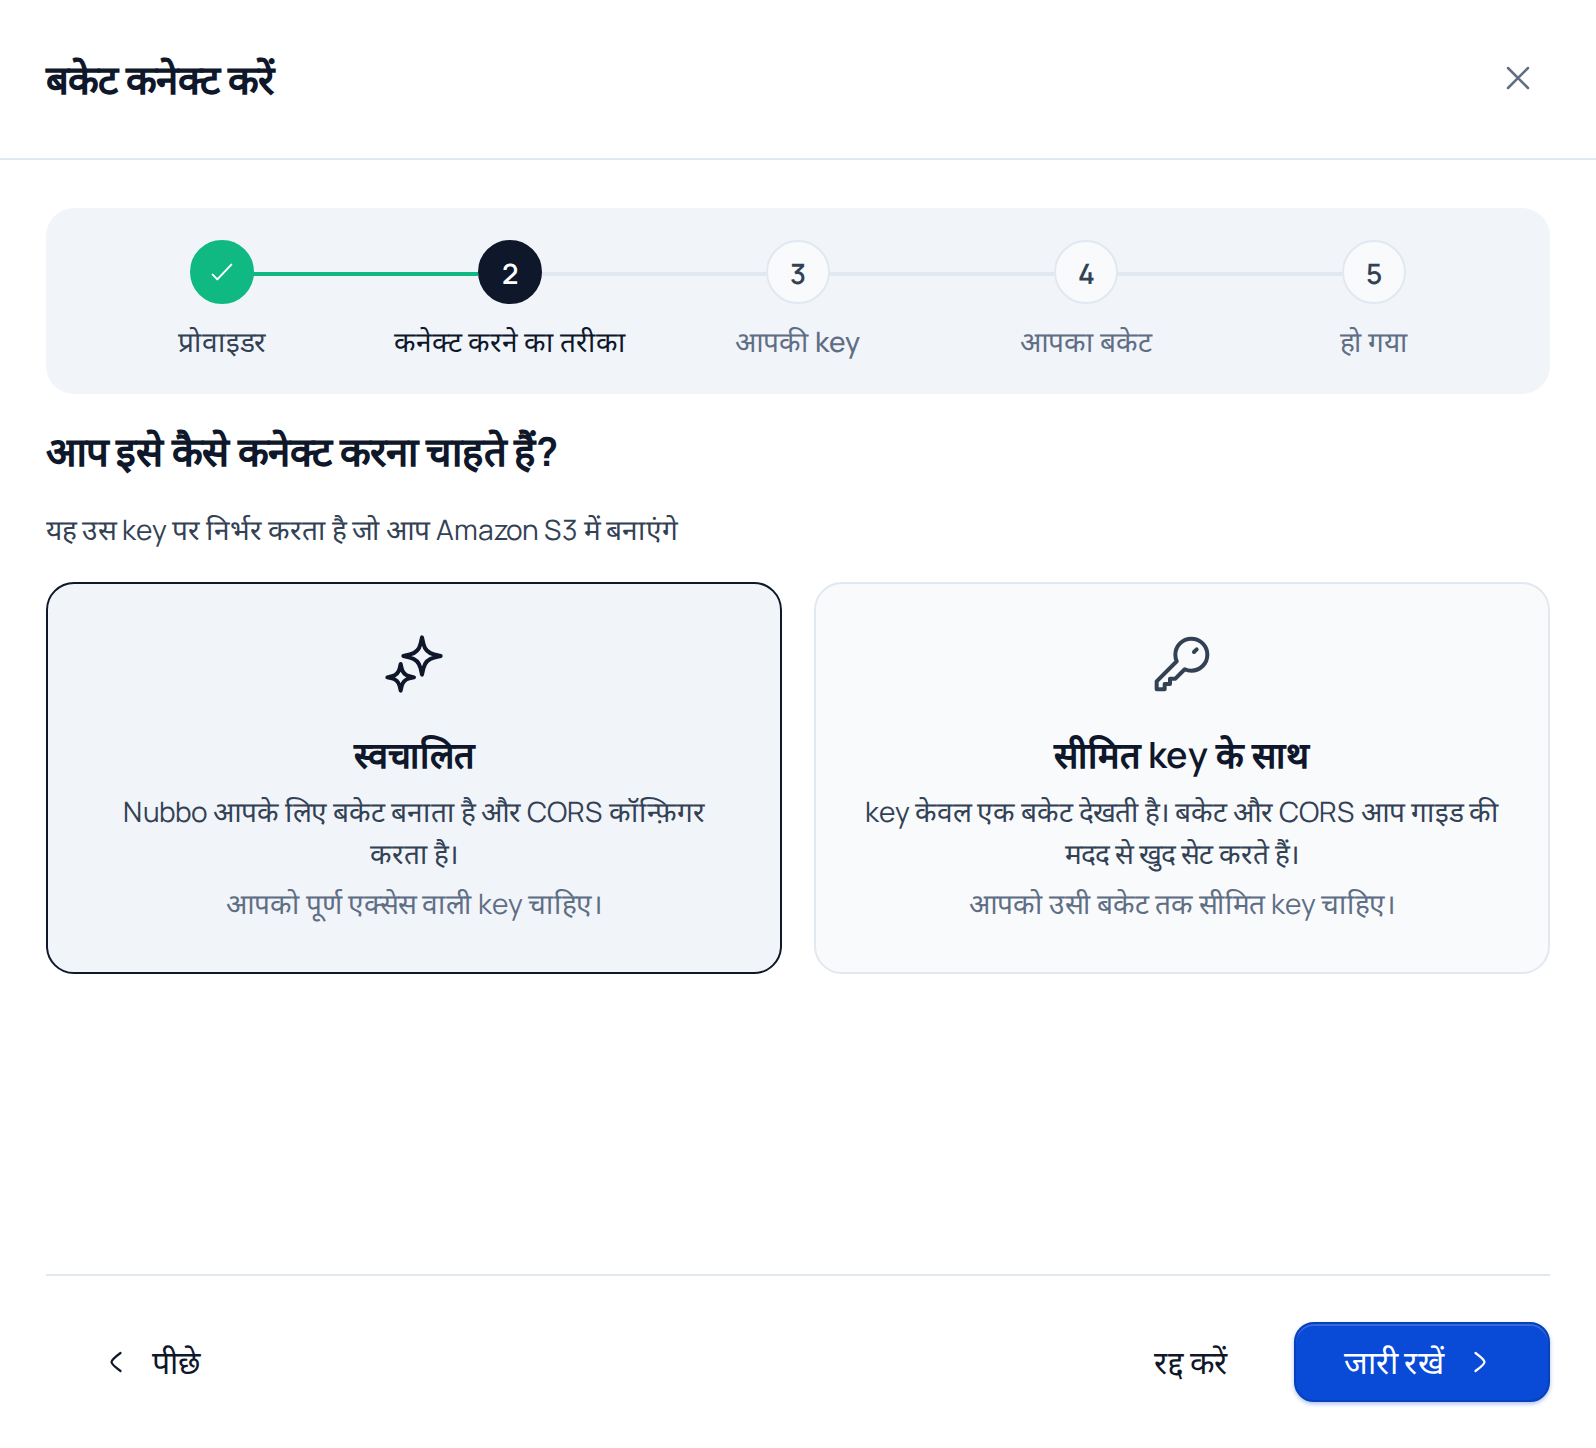
Nubbo का विज़ार्ड दो तरीके देता है। दोनों का नतीजा एक ही है: बकेट कनेक्ट हो जाता है और ब्राउज़र से अपलोड के लिए तैयार रहता है।
| स्वचालित | सीमित key के साथ | |
|---|---|---|
| Key | पूरे अकाउंट का एक्सेस | एक बकेट तक सीमित |
| बकेट | Nubbo आपका कोई बकेट इस्तेमाल करता है या नया बनाता है | आप उसे पहले बनाते हैं |
| CORS | Nubbo आपके लिए नियम जोड़ता है | नियम आप जोड़ते हैं |
| कब चुनें | सबसे तेज़ तरीका | जब आप पूरे अकाउंट का एक्सेस नहीं देना चाहते |
स्वचालित कनेक्शन
चरण 1: Amazon S3 में key बनाएँ
- AWS कंसोल में साइन इन करें और IAM खोलें। IAM यूज़र का इस्तेमाल करें, अकाउंट का root user कभी नहीं।
- Users में जाएँ और Create user दबाएँ। उसे एक नाम दें, जैसे
nubbo, और Next दबाएँ। - Set permissions में Attach policies directly चुनें, AmazonS3FullAccess खोजकर उस पर टिक करें और यूज़र बनाएँ।
- यूज़र खोलें, Security credentials टैब में जाएँ और Access keys के नीचे Create access key दबाएँ।
- उपयोग के तौर पर Application running outside AWS चुनें (या सूची में न हो तो Other) और Next और Create access key दबाएँ।
- Download .csv file दबाएँ। यही एकमात्र मौका है जब AWS आपको secret access key दिखाता है।
चरण 2: Nubbo में बकेट कनेक्ट करें
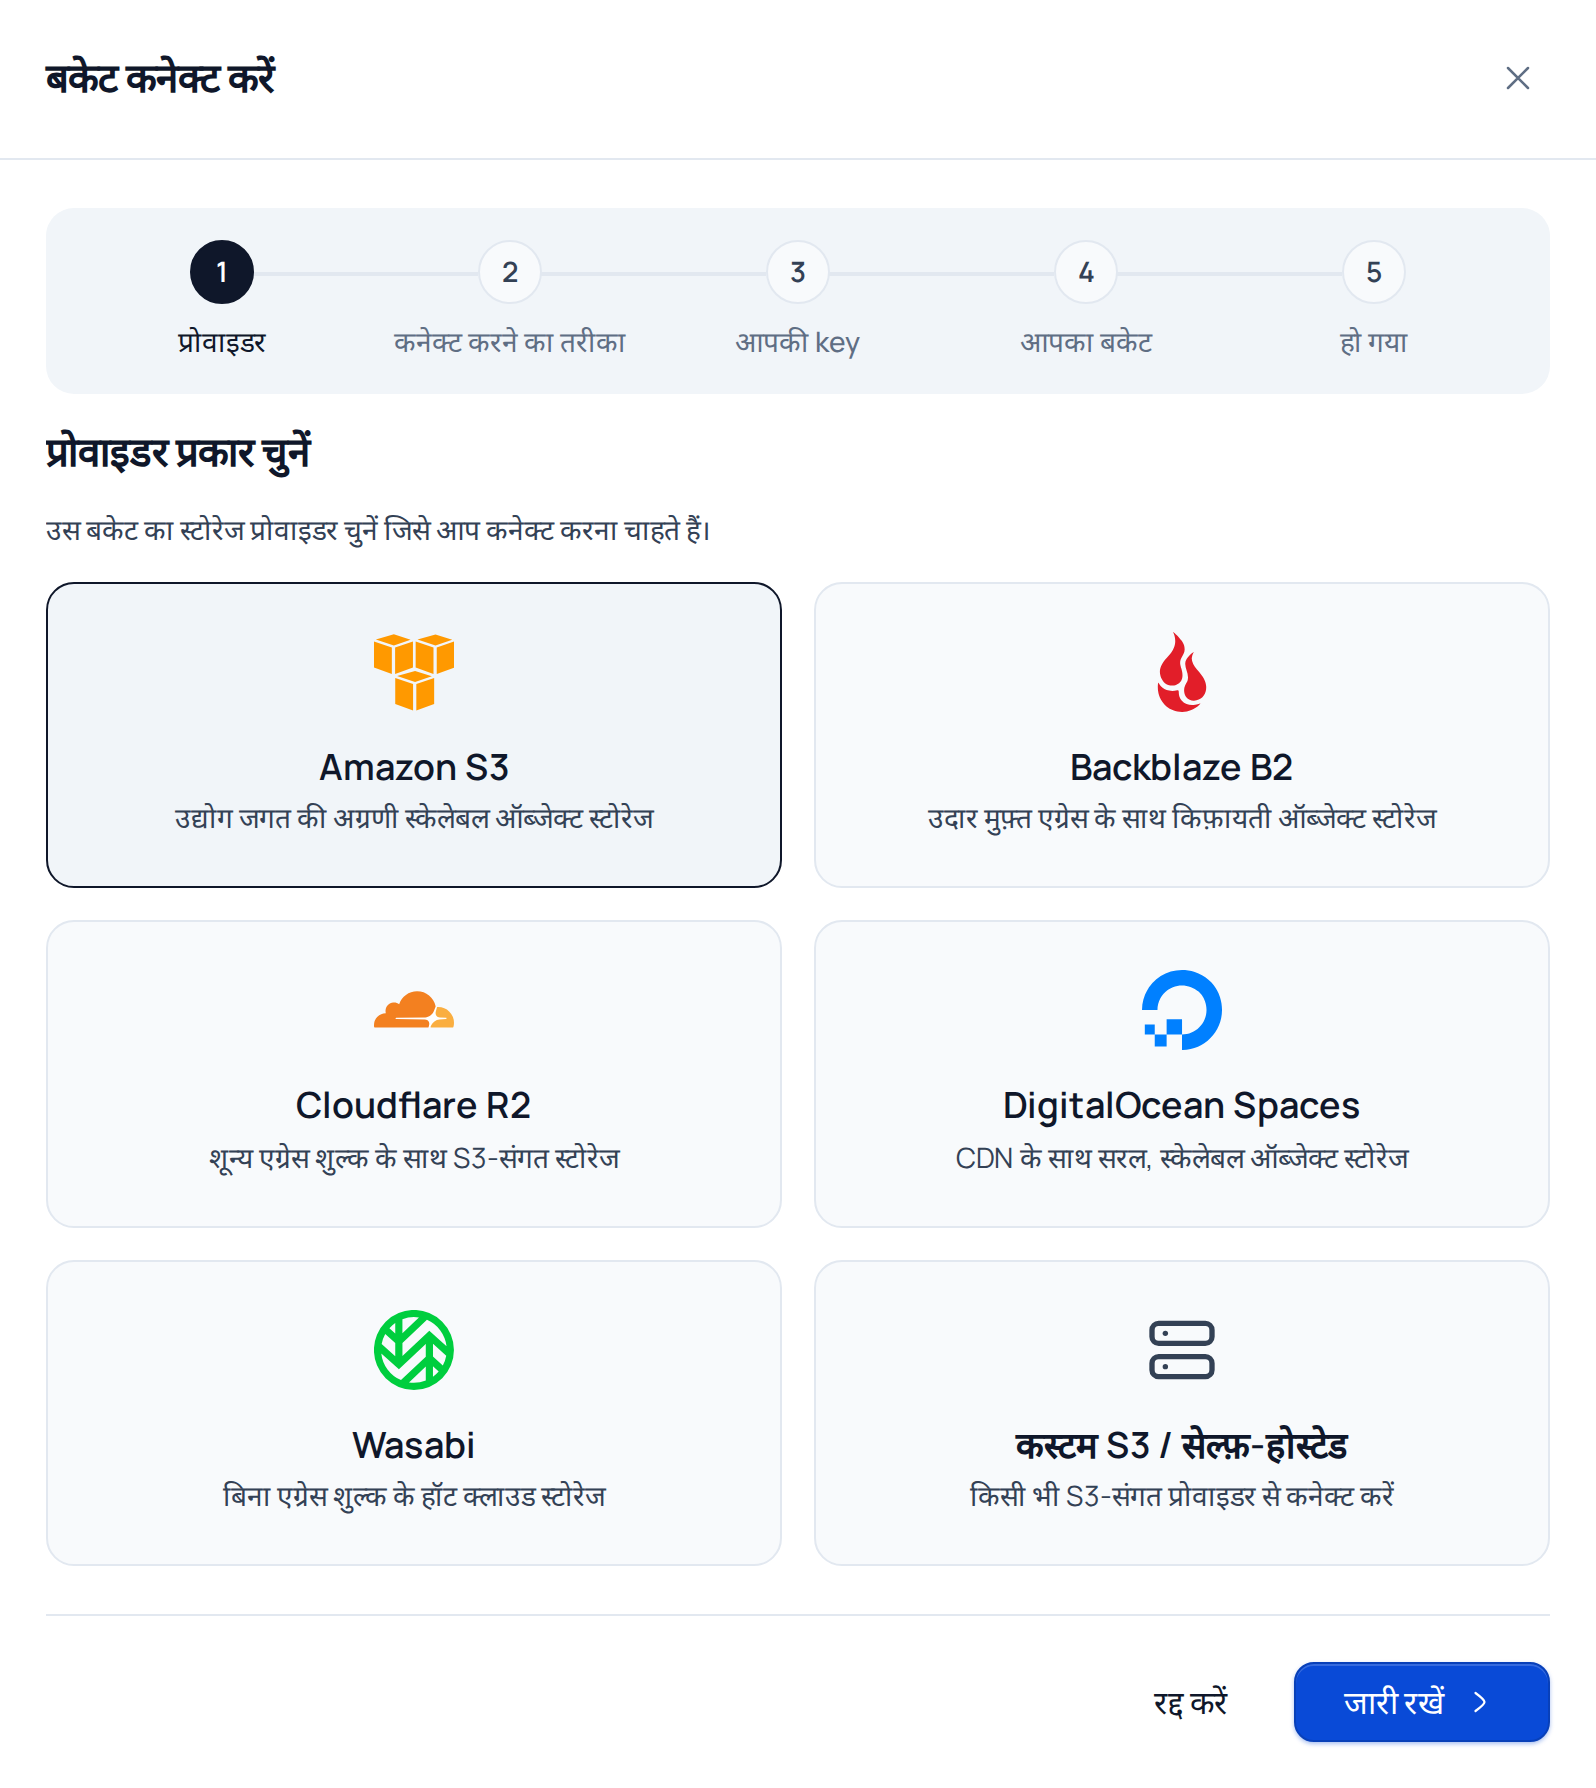
Nubbo में बकेट खोलें और बकेट कनेक्ट करें दबाएँ। Amazon S3 चुनें और जारी रखें दबाएँ।
स्वचालित चुनें और जारी रखें दबाएँ।
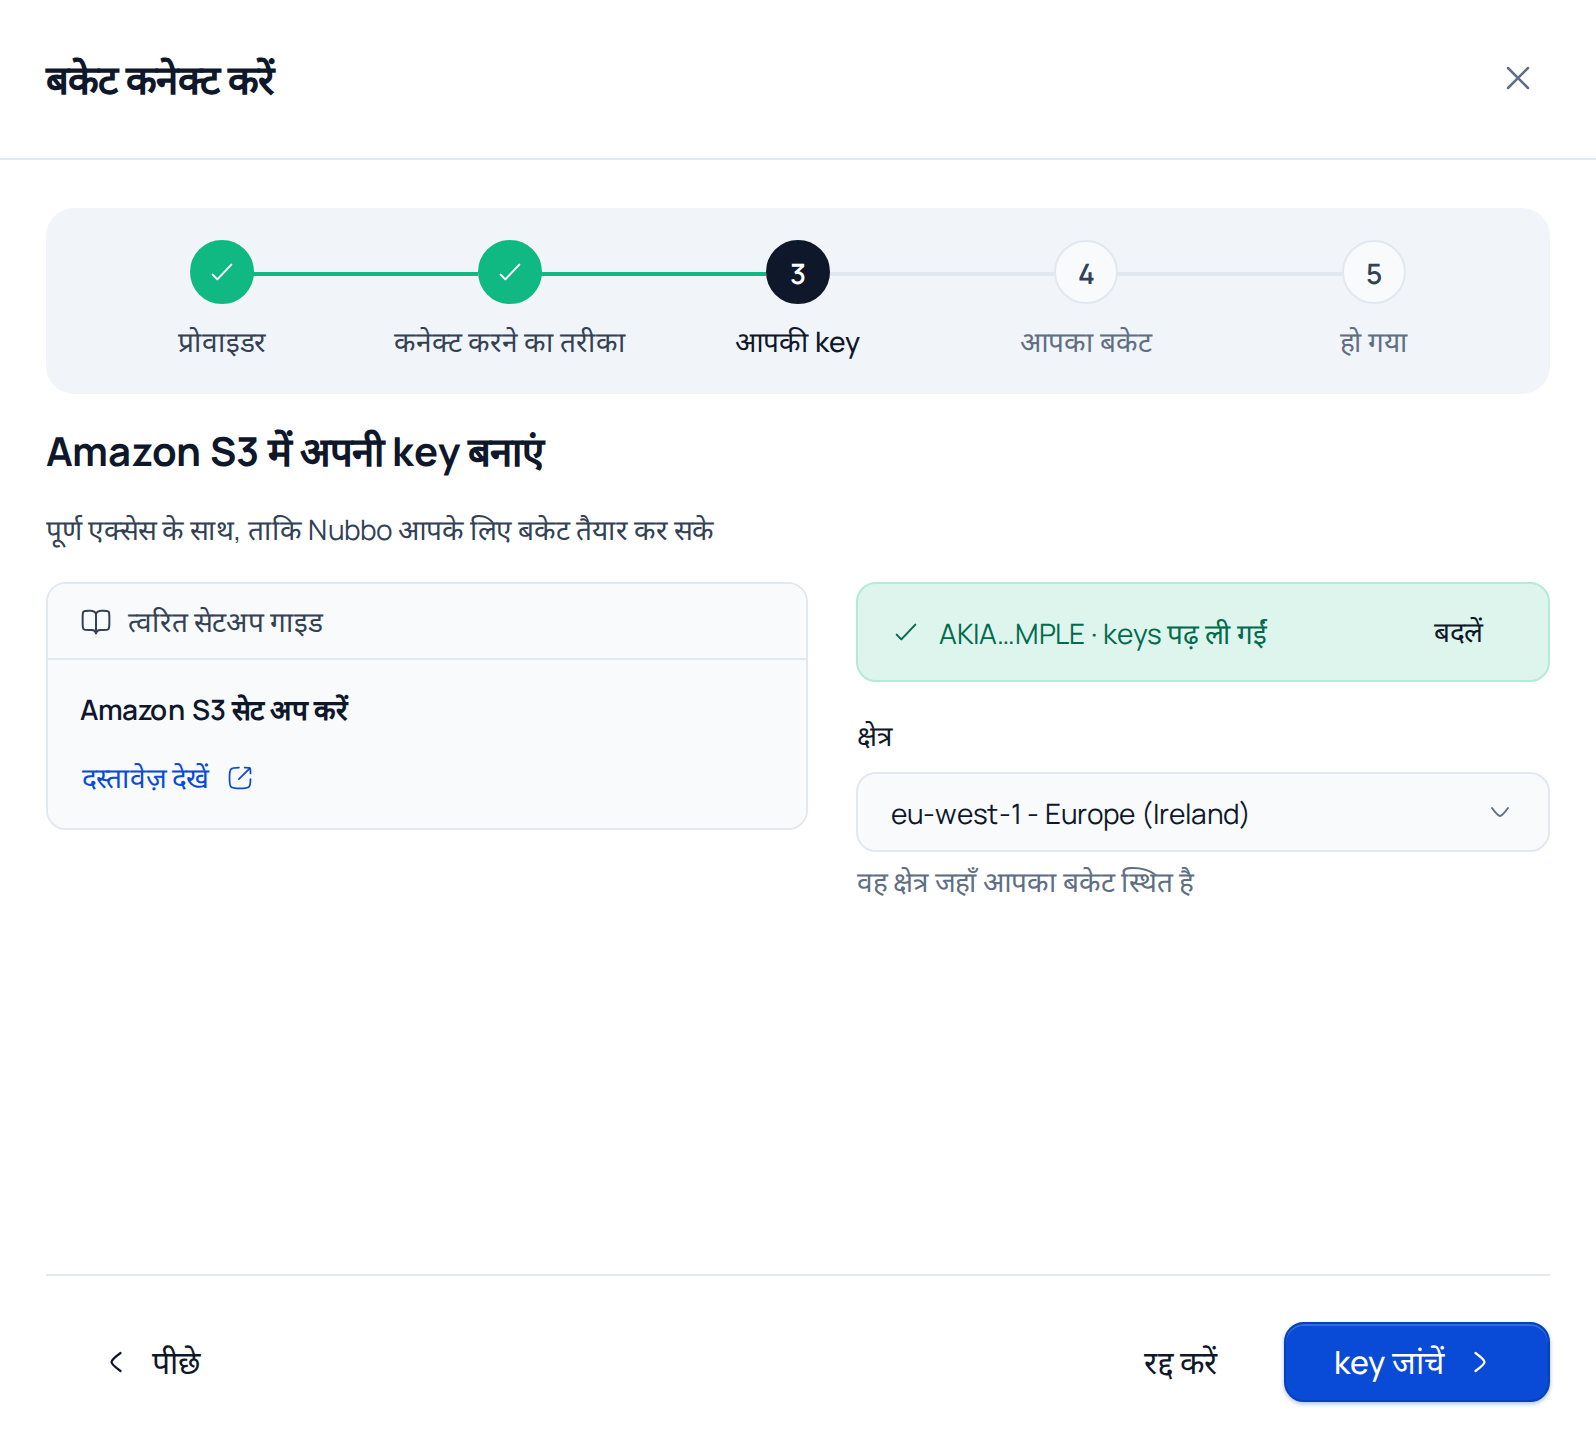
आपकी key चरण में फ़ाइल अपलोड करें दबाएँ और डाउनलोड की हुई CSV चुनें, या उसकी सामग्री टेक्स्ट बॉक्स में पेस्ट करें। Nubbo access key और secret खुद पढ़ लेता है, ताकि आपको उन्हें हाथ से कॉपी न करना पड़े। जाँच लें कि क्षेत्र वही है जिसमें आपके बकेट हैं। key जांचें दबाएँ। Nubbo जाँचता है कि key काम करती है और उसके पास पूरे अकाउंट का एक्सेस है।
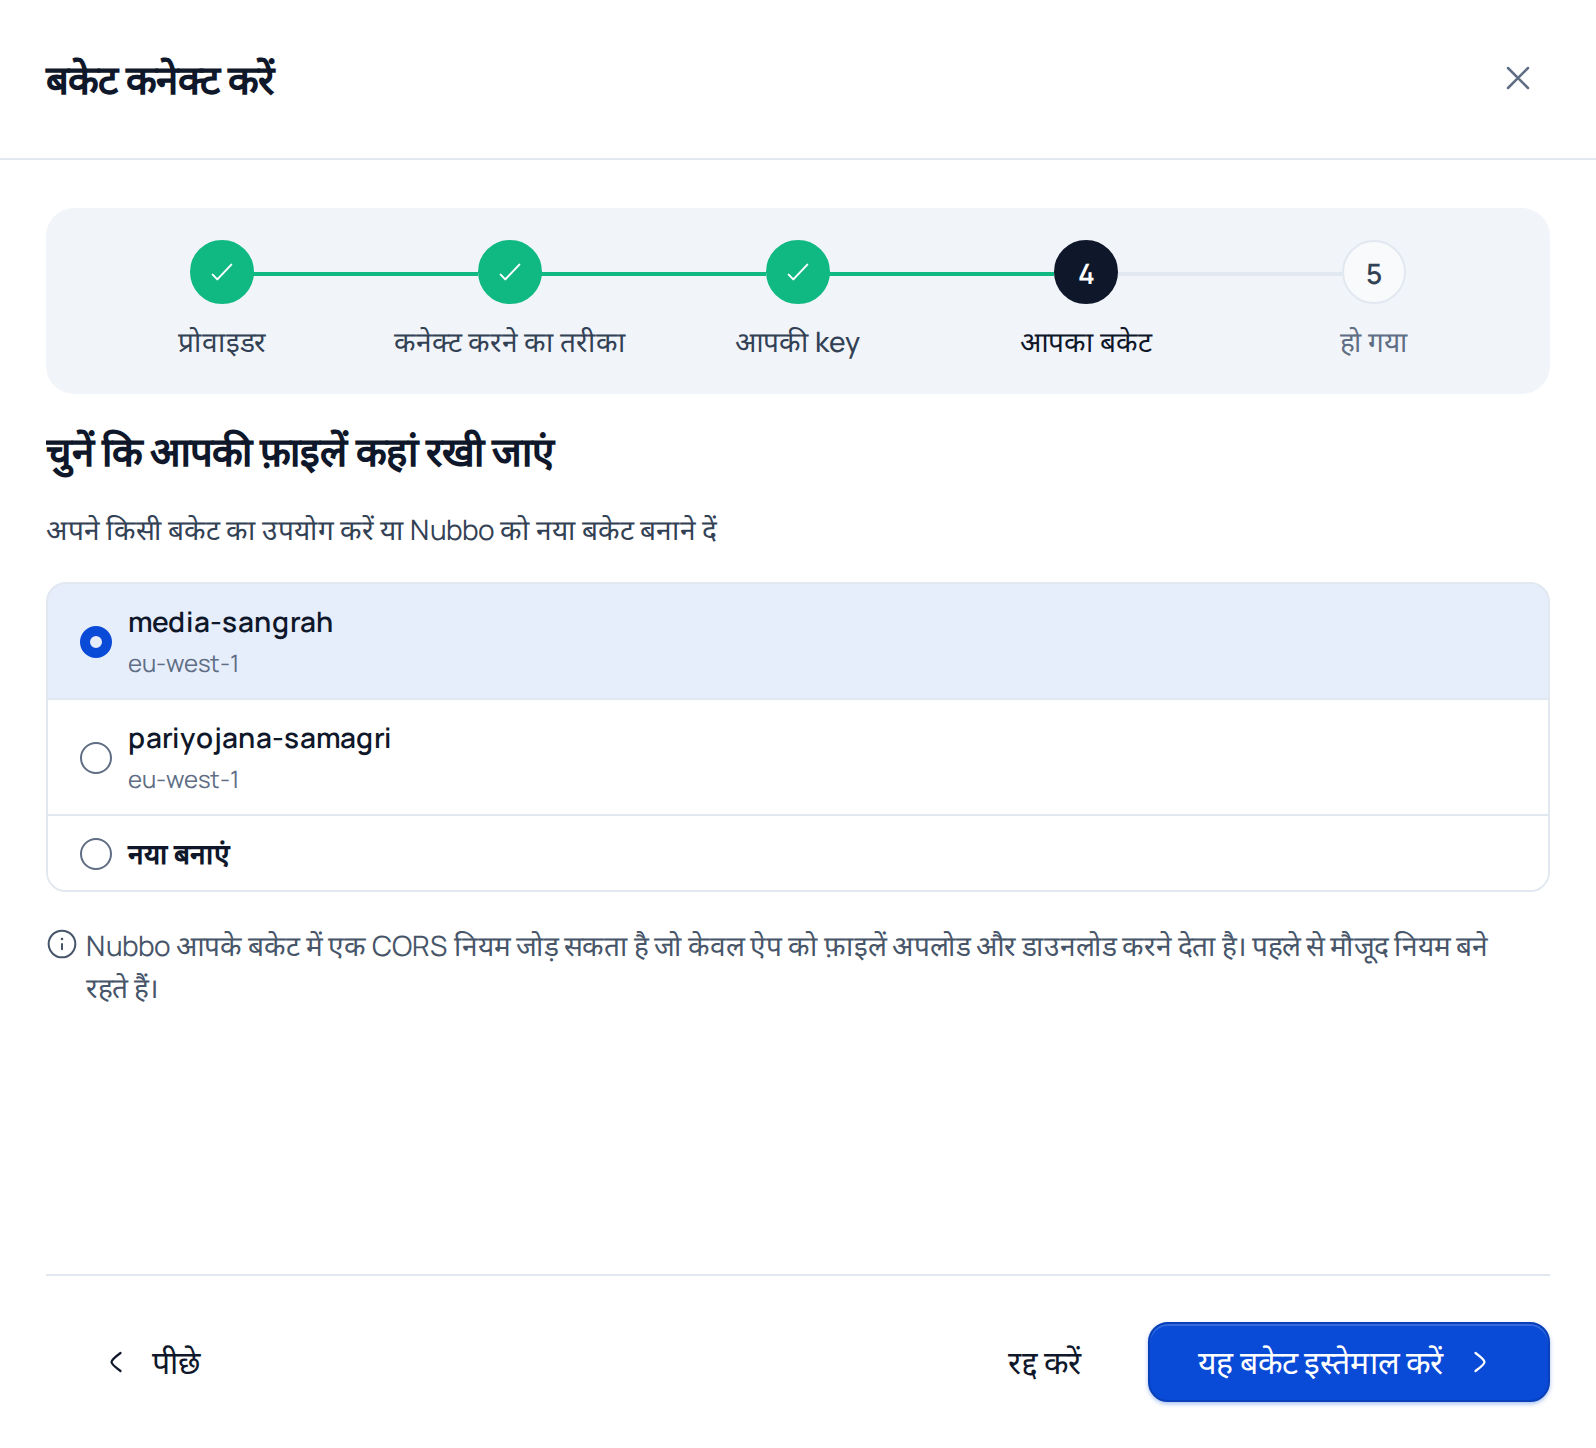
अपना कोई बकेट चुनें और यह bucket इस्तेमाल करें दबाएँ, या नया बनाएं चुनें, नाम लिखें (और पूछे जाने पर क्षेत्र चुनें) और बनाएं और तैयार करें दबाएँ। Nubbo बकेट में एक CORS नियम जोड़ता है जो सिर्फ़ ऐप से अपलोड और डाउनलोड की अनुमति देता है, और पहले से मौजूद नियमों को बनाए रखता है।
तीनों जाँचों की समीक्षा करें, चाहें तो Nubbo में नाम बदलें और पूरा करें दबाएँ। बकेट बकेट पेज में दिखने लगता है और आप उसे एक्सप्लोरर में खोल सकते हैं।
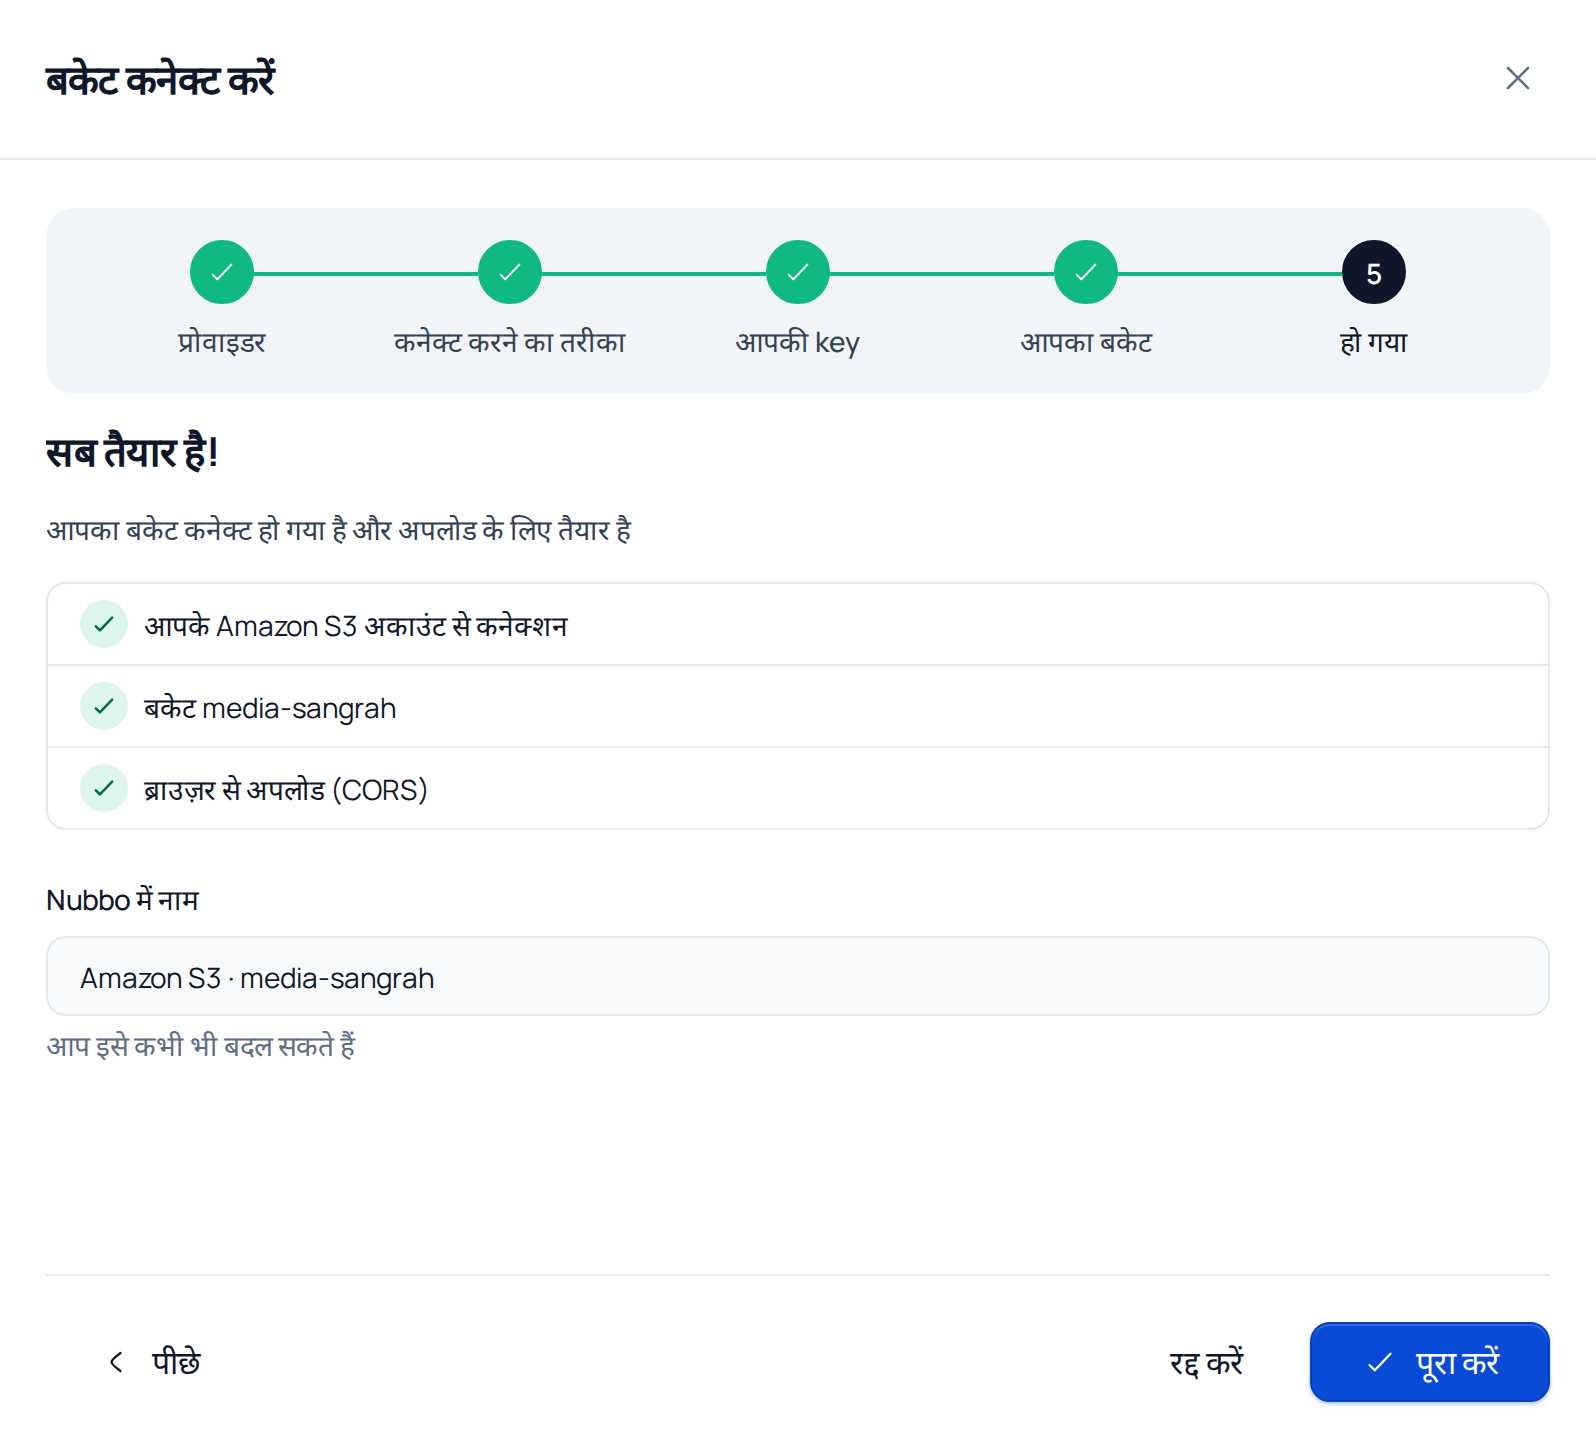
अगर आपकी key से Nubbo CORS नियम नहीं जोड़ पाता, तो विज़ार्ड आपको CORS चरण पर ले जाता है। तब CORS नियम जोड़ें का पालन करें।
सीमित key के साथ कनेक्शन
चरण 1: Amazon S3 में बकेट और key तैयार करें
- कंसोल में ऊपर की पट्टी में Region चुनें, S3 खोलें और General purpose buckets के नीचे Create bucket दबाएँ। उसे एक नाम दें (3 से 63 अक्षर: छोटे अक्षर, अंक, बिंदु और हाइफ़न) और Block Public Access चालू रखकर बनाएँ।
- IAM में बिना किसी अनुमति वाला एक यूज़र बनाएँ (Users, Create user)।
- यूज़र खोलें, Permissions टैब, Add permissions, Create inline policy। JSON एडिटर पर जाएँ, यह पॉलिसी पेस्ट करें,
YOUR-BUCKETकी जगह अपने बकेट का नाम लिखें और किसी नाम से सहेजें। - स्वचालित कनेक्शन की तरह Security credentials, Create access key में key बनाएँ और CSV डाउनलोड करें।
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Effect": "Allow",
      "Action": ["s3:ListBucket", "s3:GetBucketLocation"],
      "Resource": "arn:aws:s3:::YOUR-BUCKET"
    },
    {
      "Effect": "Allow",
      "Action": [
        "s3:GetObject",
        "s3:PutObject",
        "s3:DeleteObject",
        "s3:AbortMultipartUpload",
        "s3:ListMultipartUploadParts"
      ],
      "Resource": "arn:aws:s3:::YOUR-BUCKET/*"
    }
  ]
}
चरण 2: Nubbo में बकेट कनेक्ट करें
- बकेट पेज में बकेट कनेक्ट करें दबाएँ, Amazon S3 चुनें और फिर सीमित key के साथ।
- key की CSV अपलोड करें या उसकी सामग्री पेस्ट करें और बकेट का क्षेत्र चुनें। key जांचें दबाएँ।
- बकेट का सटीक नाम लिखें और एक्सेस जांचें दबाएँ।
- विज़ार्ड CORS चरण पर चला जाता है, जहाँ वह नियम दिखता है जो आपको जोड़ना है।
CORS नियम जोड़ें
CORS नियम ब्राउज़र को https://nubbo.app पर आपके बकेट से फ़ाइलें अपलोड और डाउनलोड करने देता है। यह वही नियम है जो विज़ार्ड CORS चरण में दिखाता है।
- S3 कंसोल में बकेट खोलें और Permissions टैब में जाएँ।
- नीचे Cross-origin resource sharing (CORS) तक स्क्रॉल करें और Edit दबाएँ।
- नियम पेस्ट करें और Save changes दबाएँ।
[
  {
    "AllowedHeaders": ["*"],
    "AllowedMethods": ["GET", "PUT", "POST", "DELETE", "HEAD"],
    "AllowedOrigins": ["https://nubbo.app"],
    "ExposeHeaders": ["ETag"],
    "MaxAgeSeconds": 3600
  }
]
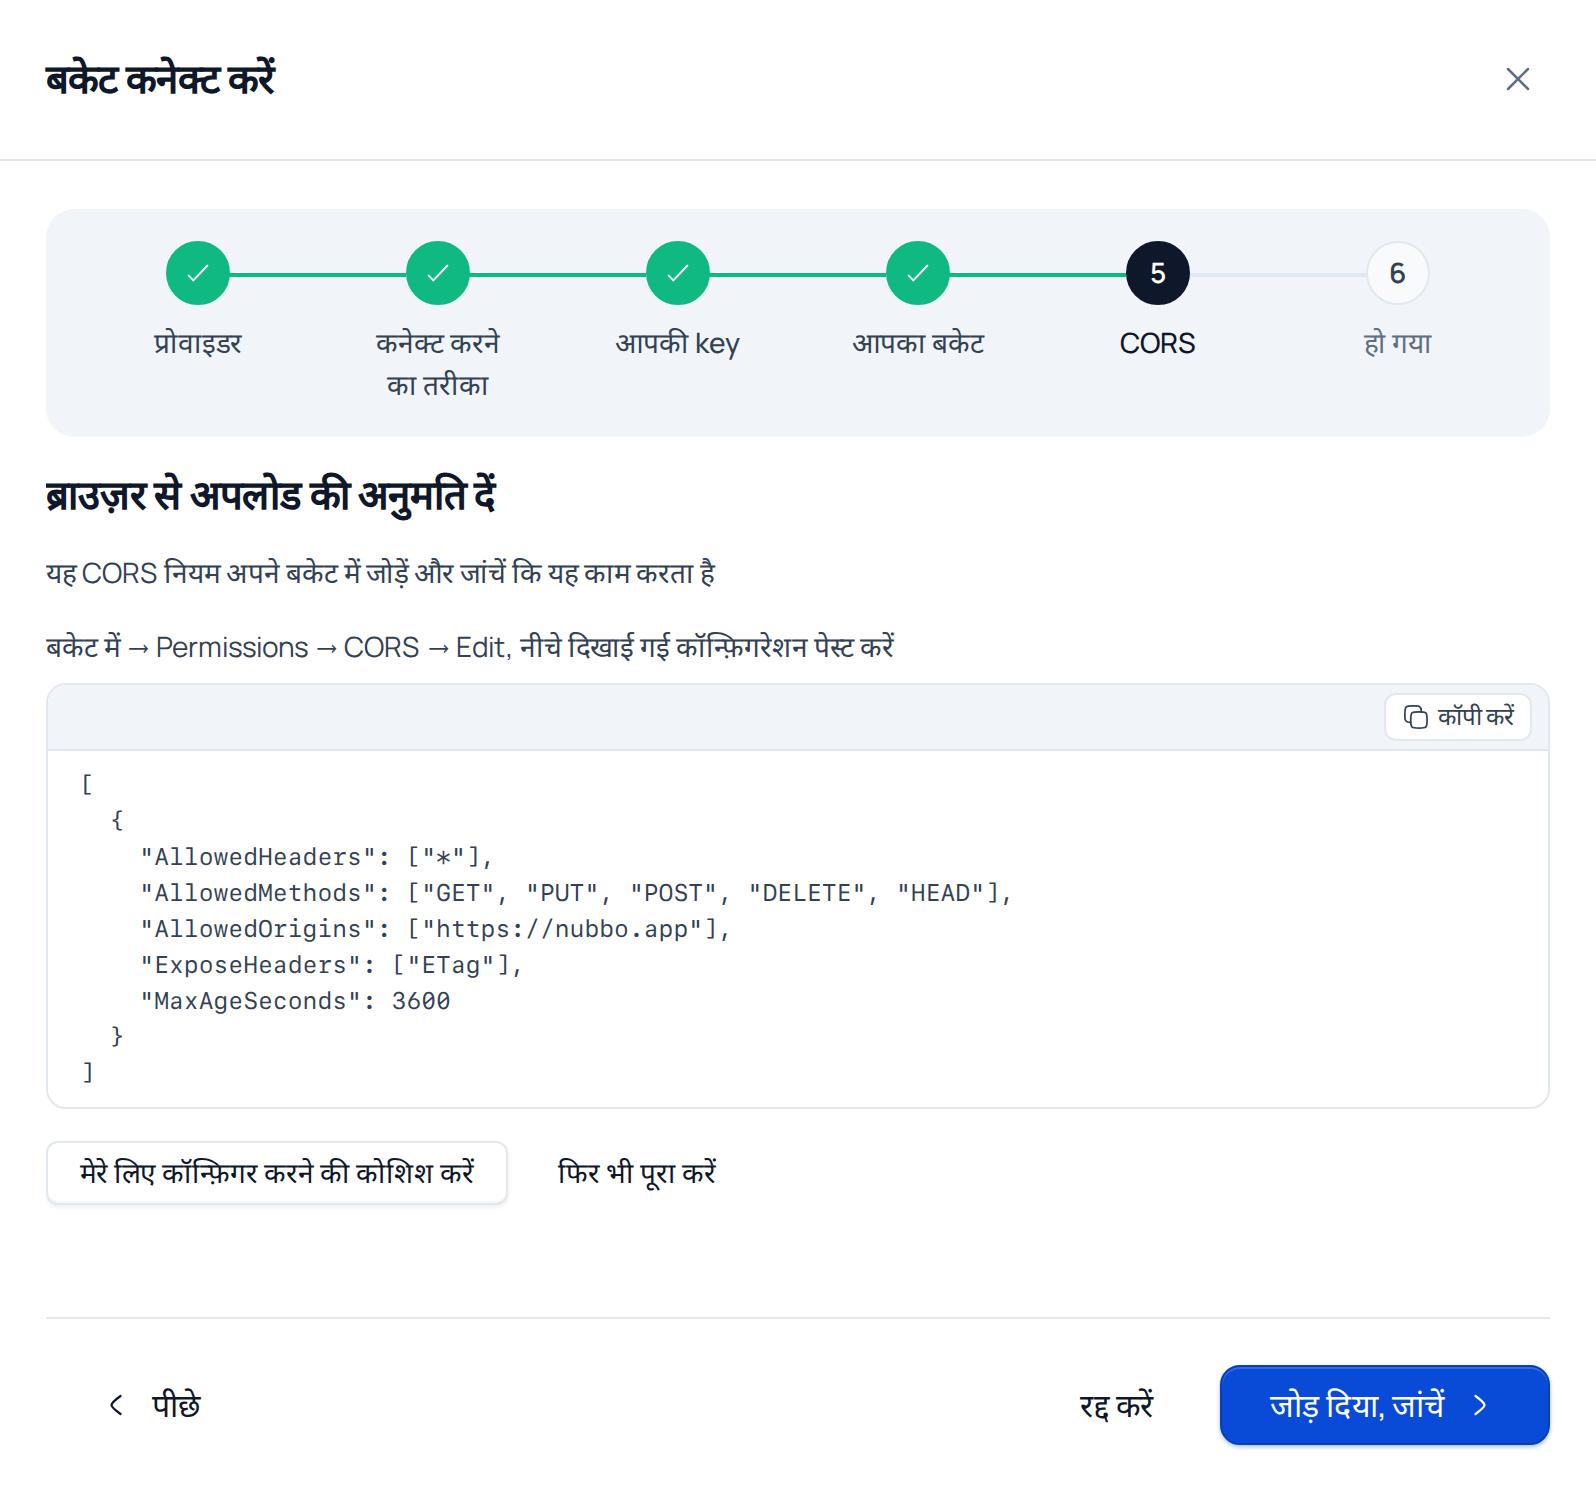
सहेजने के बाद Nubbo पर लौटें और जोड़ दिया, जांचें दबाएँ। कुछ प्रोवाइडर को इसे लागू करने में एक मिनट लगता है। अगर आपकी key को CORS बदलने की अनुमति है, तो मेरे लिए कॉन्फ़िगर करने की कोशिश करें यह काम आपके लिए कर देता है।
अगर कुछ गड़बड़ हो जाए
| Nubbo में संदेश | क्या करें |
|---|---|
| “अमान्य क्रेडेंशियल। एक्सेस की और सीक्रेट एक्सेस की जांचें।” | दोनों keys फिर से कॉपी करें, शुरुआत या अंत में बिना किसी स्पेस के। |
| “यह key एक ही bucket तक सीमित लगती है। आप सीमित तरीके से जारी रख सकते हैं या पूर्ण एक्सेस वाली key बना सकते हैं।” | सीमित key के साथ जारी रखें दबाएँ, या पूरे अकाउंट के एक्सेस वाली key बनाएँ और दूसरी key आज़माएं दबाएँ। |
| “Bucket नहीं मिला। नाम और क्षेत्र सत्यापित करें।” | बकेट का सटीक नाम जाँचें और देखें कि चुना गया क्षेत्र बकेट का ही है। |
| “आपकी key को buckets बनाने की अनुमति नहीं है।” | पूर्ण एक्सेस वाली key इस्तेमाल करें, या बकेट अपने पैनल में बनाएँ और मैंने इसे अपने पैनल में बना लिया है दबाएँ। |
| “यह नाम इस प्रोवाइडर पर पहले से उपयोग में है; कोई दूसरा नाम आज़माएं।” | बकेट के नाम पूरे प्रोवाइडर में अनोखे होते हैं: कोई दूसरा नाम चुनें। |
| “आपकी key को इसे सेट करने की अनुमति नहीं है।” | ऊपर बताए अनुसार CORS नियम हाथ से जोड़ें। |
| “यह अभी काम नहीं कर रहा। नियम की समीक्षा करें और फिर से जांचें; कुछ प्रोवाइडर को इसे लागू करने में एक मिनट लगता है।” | जाँचें कि origin ठीक https://nubbo.app है, अंत में स्लैश के बिना, एक मिनट रुकें और फिर से जाँचें। |
| “यह bucket पहले से उपयोग में है।” | वह बकेट Nubbo में पहले से कनेक्टेड है, आपके अकाउंट में या किसी दूसरे अकाउंट में। |
| “Bucket किसी अन्य क्षेत्र में है। कॉन्फ़िगर किया गया क्षेत्र सत्यापित करें।” | आपकी key चरण में वह क्षेत्र चुनें जिसमें बकेट है। |
| “हमें उस फ़ाइल में keys नहीं मिलीं; उन्हें मैन्युअल रूप से पेस्ट करें।” | key बनाते समय डाउनलोड की गई CSV अपलोड करें, या उसकी सामग्री जैसी है वैसी पेस्ट करें। |
इसकी लागत क्या है
Amazon S3 स्टोरेज, रिक्वेस्ट और बाहर जाने वाले डेटा ट्रांसफ़र के लिए शुल्क लेता है। हम इसे उदाहरणों के साथ Amazon S3 की कीमतें में समझाते हैं।
अक्सर पूछे जाने वाले सवाल
क्या Nubbo इस्तेमाल करने के लिए मुझे अपना S3 बकेट पब्लिक करना होगा?
नहीं। Nubbo बकेट को निजी रखता है और Block Public Access चालू रह सकता है। अपलोड और डाउनलोड presigned URL से होते हैं, जिनकी समय सीमा खत्म हो जाती है।
AWS key को कौन-सी अनुमतियाँ चाहिए?
स्वचालित तरीके के लिए AmazonS3FullAccess पॉलिसी। सीमित key के साथ, एक inline policy काफ़ी है जो सिर्फ़ आपके बकेट का एक्सेस दे: ऑब्जेक्ट की सूची देखना, पढ़ना, लिखना और हटाना।
क्या मैं AWS root user की keys इस्तेमाल कर सकता हूँ?
यह अच्छा विचार नहीं है और AWS भी इसकी सलाह नहीं देता। सिर्फ़ Nubbo के लिए एक IAM यूज़र बनाएँ; फिर आप बाकी कुछ छुए बिना उसकी key बंद कर सकते हैं।
Nubbo में AWS key के लिए फ़ील्ड क्यों नहीं हैं?
क्योंकि AWS आपको key एक CSV में देता है। Nubbo उसे सीधे पढ़ लेता है: आप उसे अपलोड करते हैं या उसकी सामग्री पेस्ट करते हैं और secret को कभी हाथ से कॉपी नहीं करते।
क्या मैं कई S3 बकेट कनेक्ट कर सकता हूँ?
हाँ। हर बकेट आपके प्लान की सीमा में गिना जाता है: निःशुल्क प्लान में 2, Personal में 5 और Pro में कोई सीमा नहीं है, और वे अलग-अलग AWS अकाउंट से हो सकते हैं।
स्रोत
कीमतें और सीमाएँ नीचे दिए आधिकारिक पेजों से ली गई हैं। प्रोवाइडर इन्हें बदलते रहते हैं, इसलिए फ़ैसला लेने से पहले जाँच लें।