Nubbo се свързва с Amazon S3 чрез IAM ключ за достъп. След няколко минути вашият bucket е във файлов мениджър с директно качване, връзки за споделяне и галерии, без да правите нищо публично. Това ръководство следва съветника на Nubbo стъпка по стъпка и по двата пътя: автоматично или с ключ, ограничен до един bucket.
Какво получавате
- Разглеждате bucket-а като диск: папки, изгледи, търсене, кошче, етикети и любими.
- Качвате и изтегляте файлове директно между браузъра си и Amazon S3. Файловете никога не минават през сървърите на Nubbo.
- Споделяте файлове и папки с парола, срок на валидност и лимит на изтеглянията, получавате файлове в bucket-а си и създавате галерии.
- Ключовете ви се съхраняват криптирани с AES-256-GCM и можете да изключите bucket-а по всяко време.
Преди да започнете
Нужни са ви акаунт в Amazon S3 и акаунт в Nubbo. Всеки свързан bucket се брои към лимита на вашия план: Безплатният план позволява 2, Personal 5, а Pro няма ограничение. Някои региони на AWS са изключени по подразбиране и трябва да бъдат включени в акаунта, преди да ги използвате (например Милано, Цюрих или Кейптаун). Ако ще създавате bucket-а в някой от тях, първо го включете. Не е нужно да изключвате Block Public Access: Nubbo оставя bucket-а частен.
Изберете как да се свържете
Съветникът на Nubbo предлага два пътя. И двата завършват по един и същ начин: bucket-ът е свързан и готов за качване от браузъра.
| Автоматично | С ограничен ключ | |
|---|---|---|
| Ключ | Достъп до целия акаунт | Ограничен до един bucket |
| Bucket | Nubbo използва ваш или създава нов | Вие го създавате първо |
| CORS | Nubbo добавя правилото вместо вас | Вие добавяте правилото |
| Кога да го изберете | Най-бързият начин | Когато не искате да давате достъп до целия акаунт |
Автоматично свързване
Стъпка 1: създайте ключа в Amazon S3
- Влезте в конзолата на AWS и отворете IAM. Използвайте IAM потребител, никога root потребителя на акаунта.
- Отидете в Users и натиснете Create user. Дайте му име, например
nubbo, и натиснете Next. - В Set permissions изберете Attach policies directly, потърсете и отметнете AmazonS3FullAccess и създайте потребителя.
- Отворете потребителя, отидете в раздела Security credentials и в Access keys натиснете Create access key.
- Като сценарий на използване изберете Application running outside AWS (или Other, ако го няма в списъка) и натиснете Next и Create access key.
- Натиснете Download .csv file. Това е единственият път, когато AWS ви показва secret access key.
Стъпка 2: свържете bucket-а в Nubbo
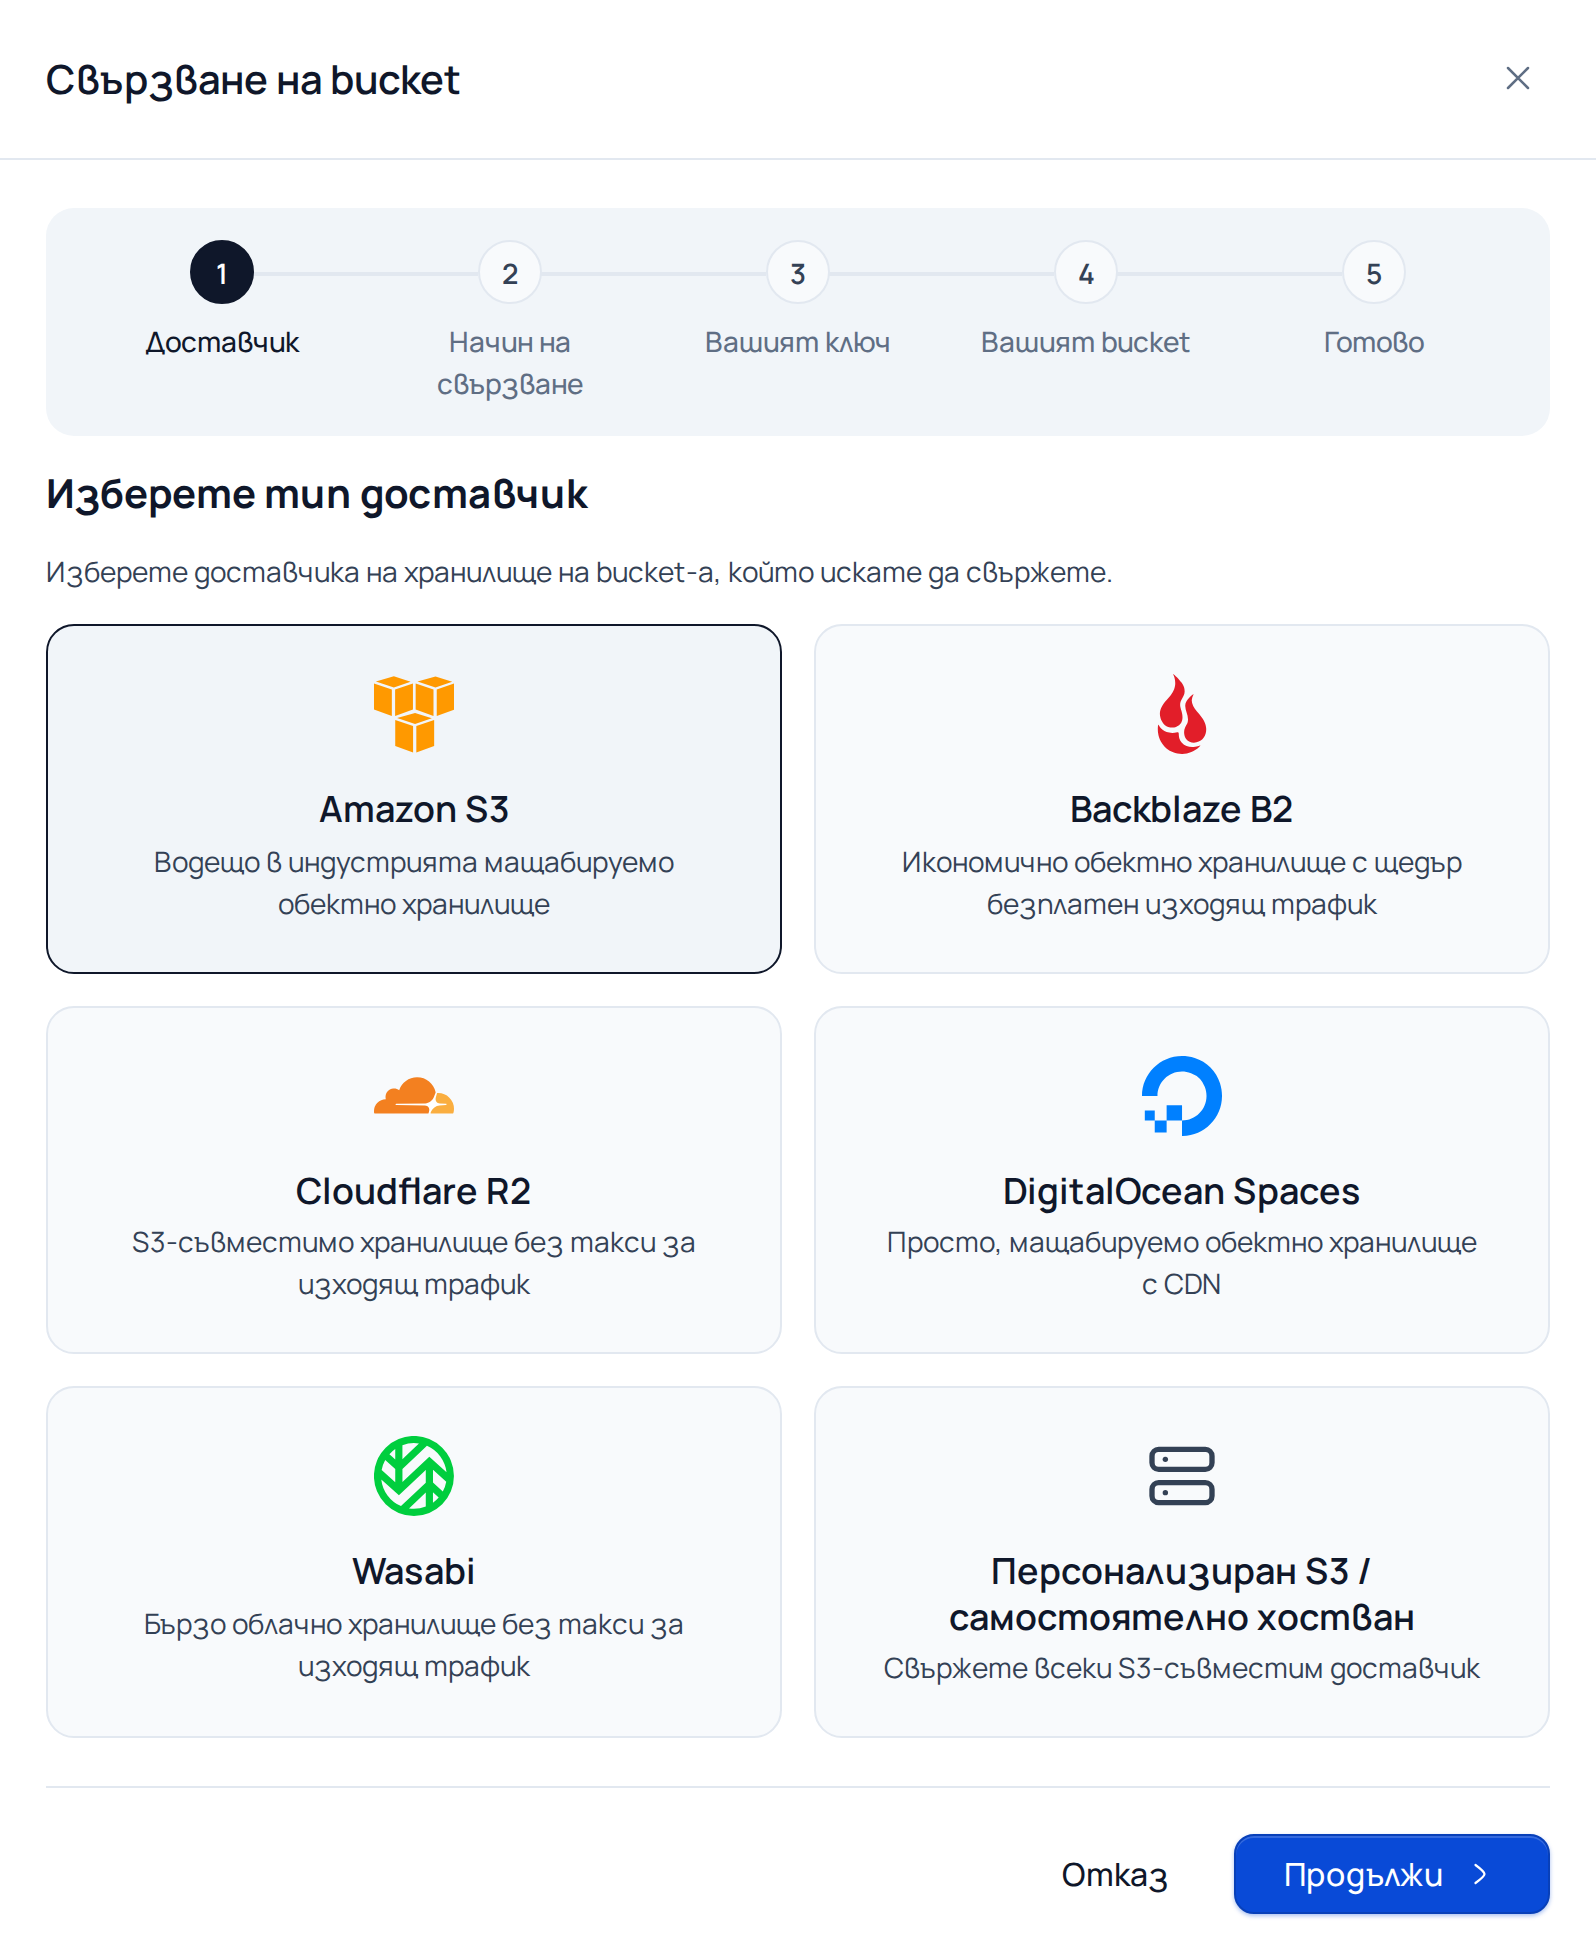
В Nubbo отворете Bucket-и и натиснете Свързване на bucket. Изберете Amazon S3 и натиснете Продължи.
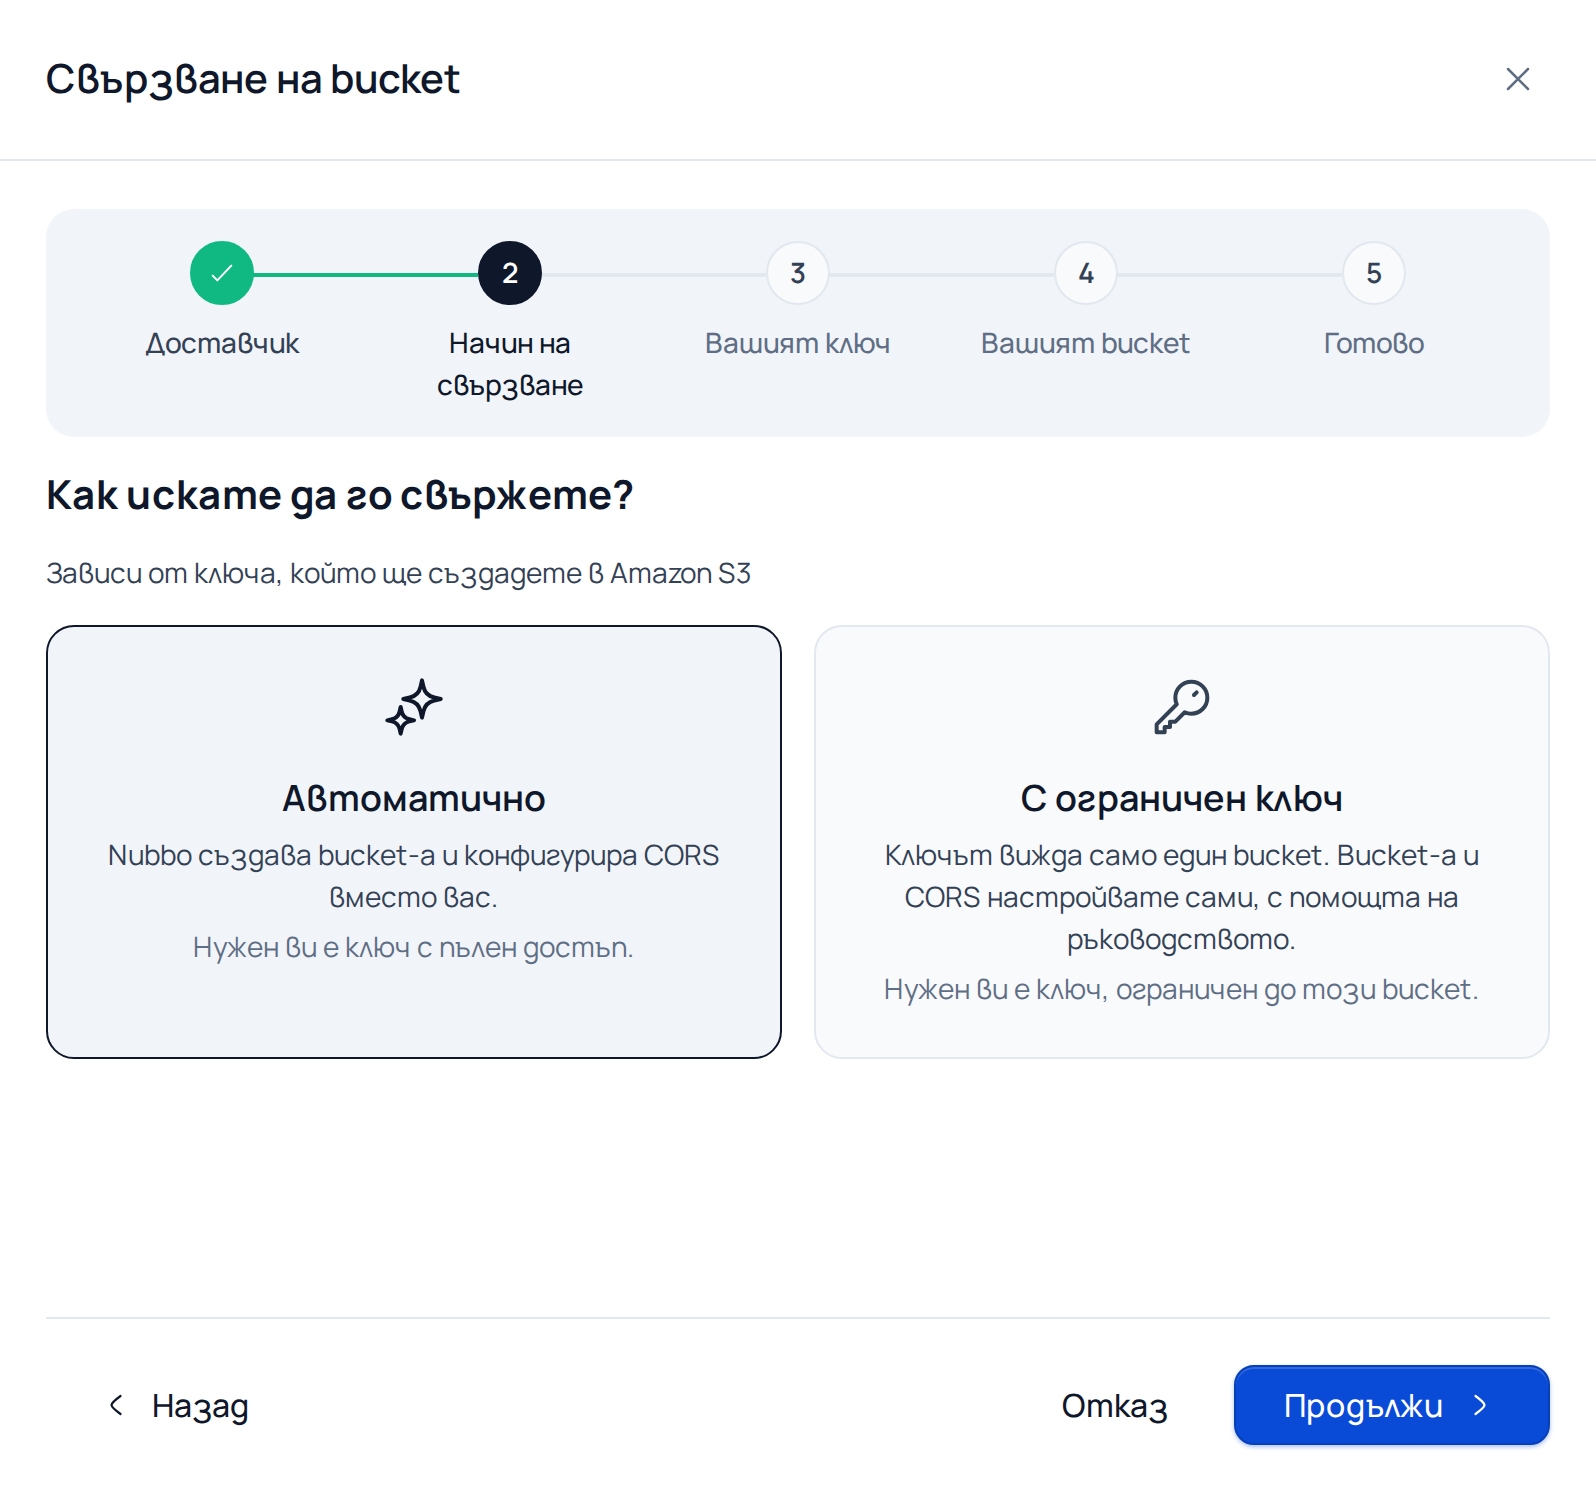
Изберете Автоматично и натиснете Продължи.
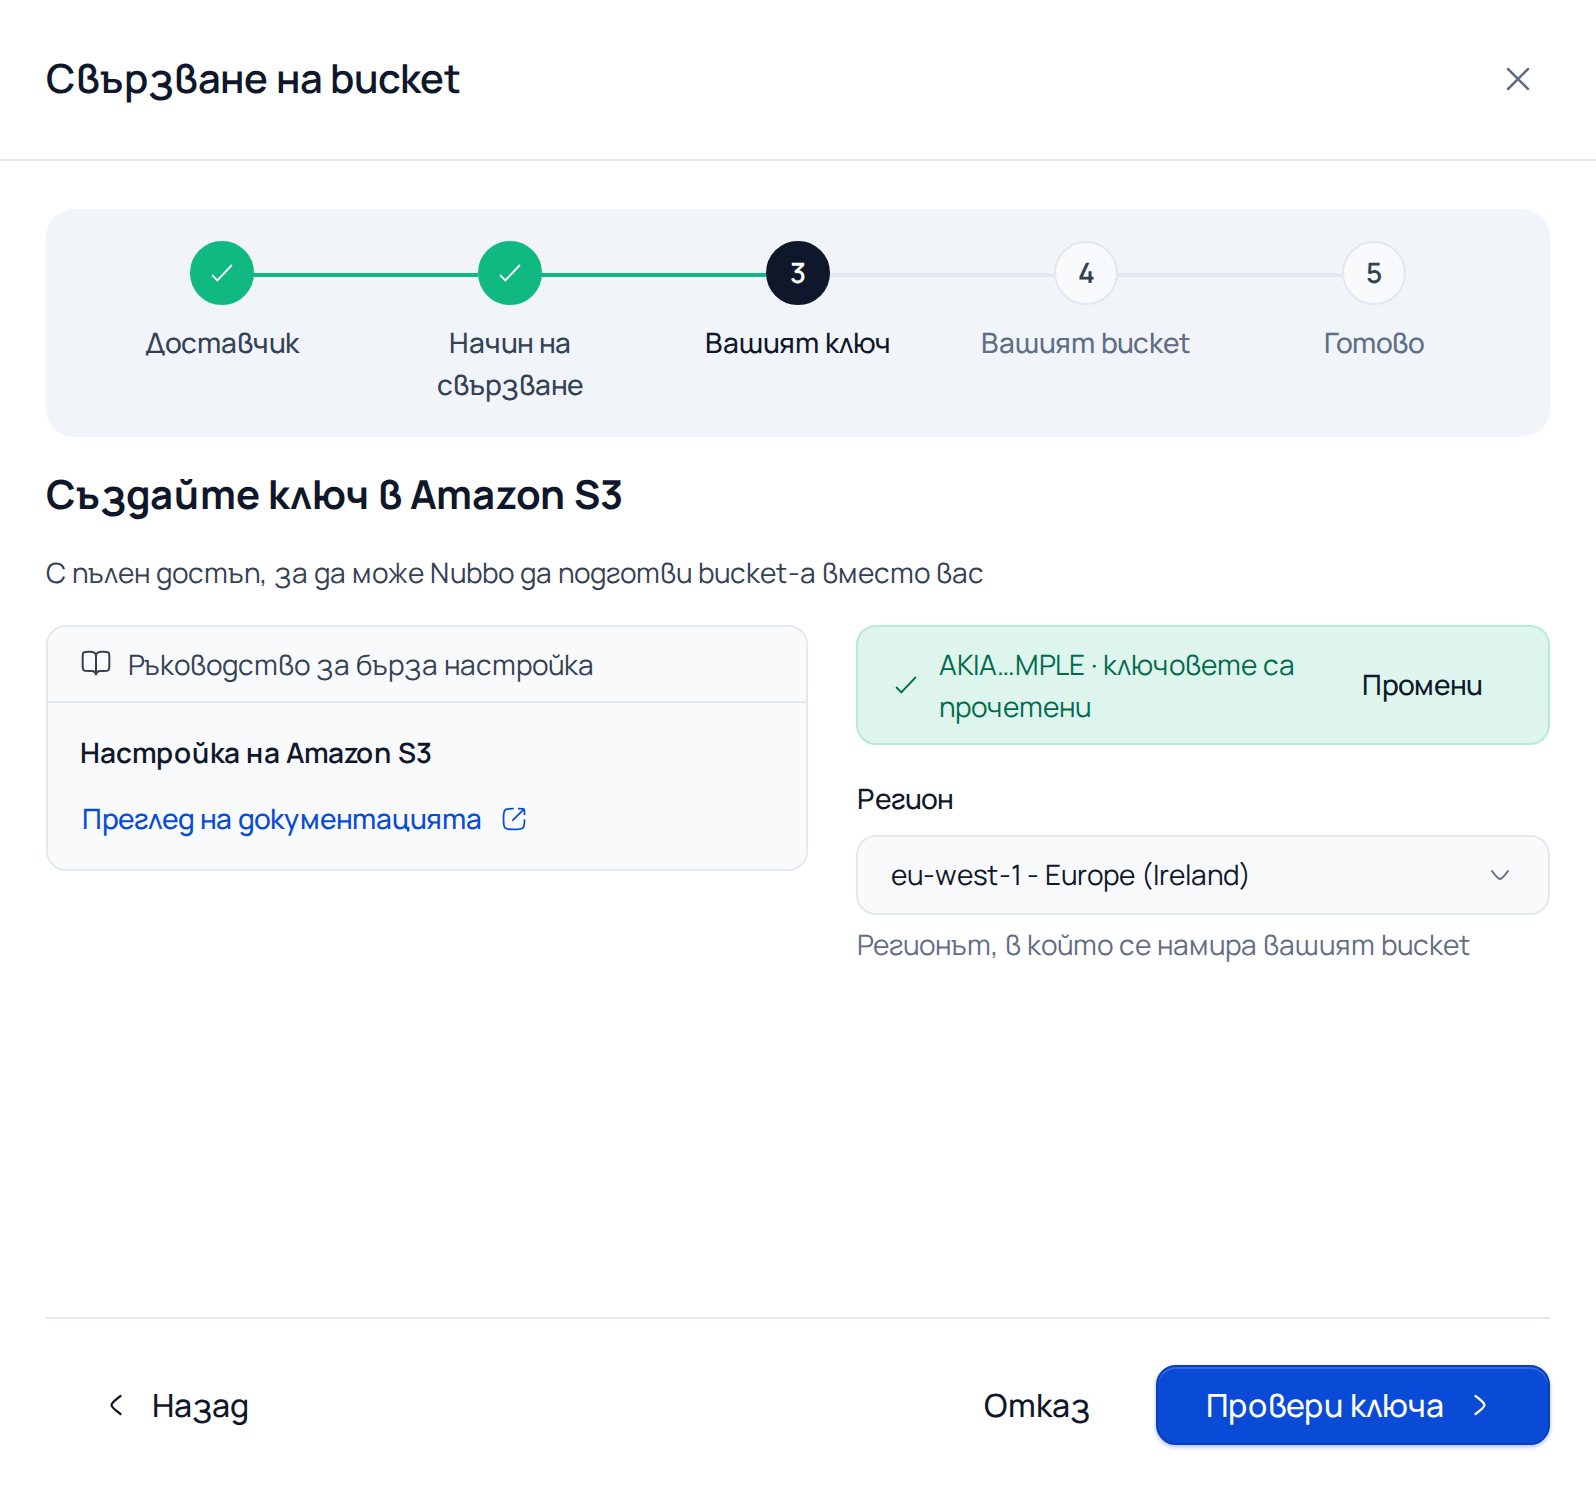
В стъпката Вашият ключ натиснете Качване на файл и изберете изтегления CSV или поставете съдържанието му в текстовото поле. Nubbo прочита access key и secret, така че да не ги копирате ръчно. Проверете дали Регион е регионът на вашите bucket-и. Натиснете Провери ключа. Nubbo проверява, че ключът работи и че има достъп до целия акаунт.
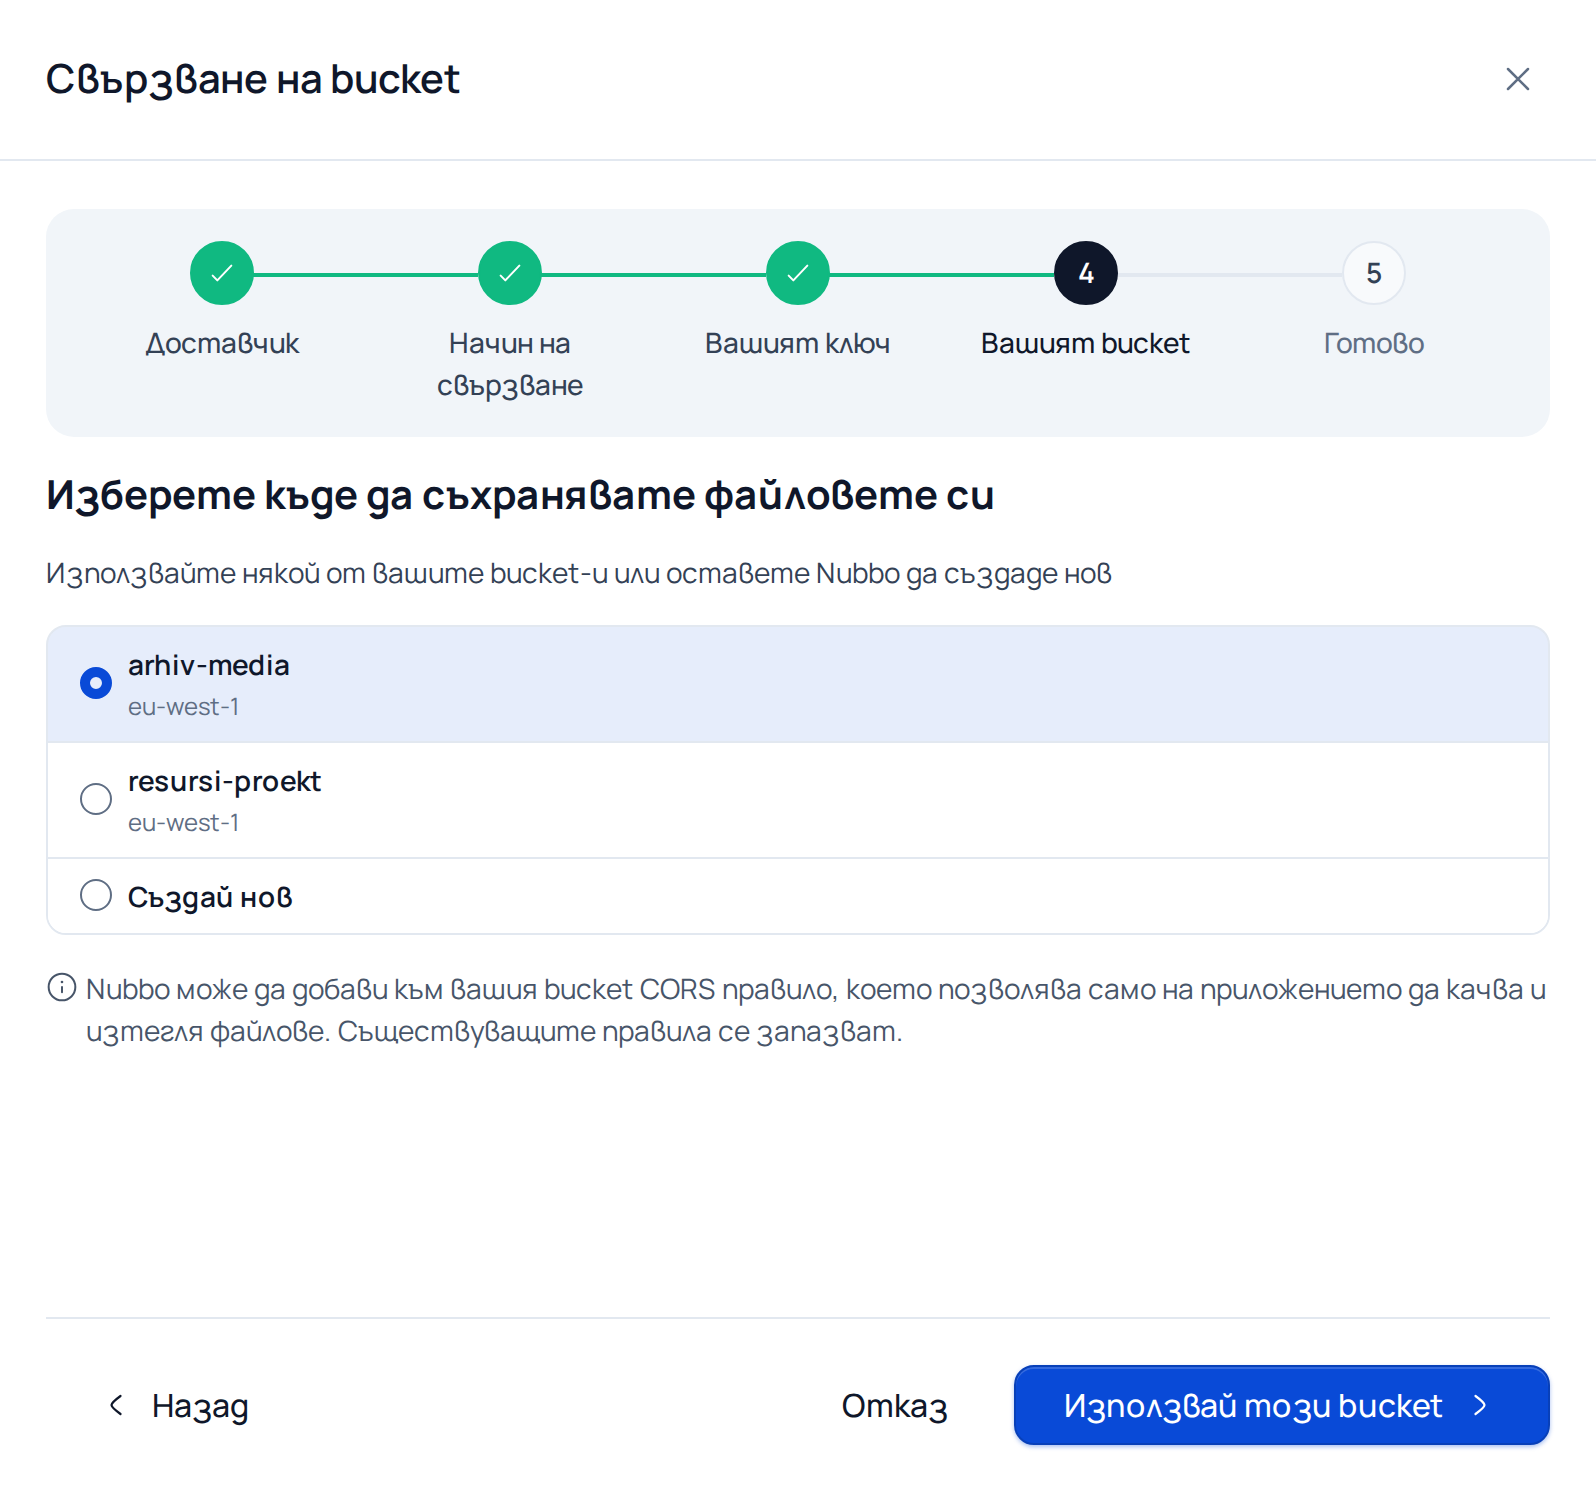
Изберете някой от вашите bucket-и и натиснете Използвай този bucket или изберете Създай нов, въведете име (и изберете региона, ако бъде поискан) и натиснете Създай и подготви. Nubbo добавя към bucket-а CORS правило, което разрешава качвания и изтегляния само от приложението, и запазва правилата, които вече има.
Прегледайте трите проверки, променете Име в Nubbo, ако желаете, и натиснете Завърши. Bucket-ът се появява в Bucket-и и можете да го отворите във файловия мениджър.
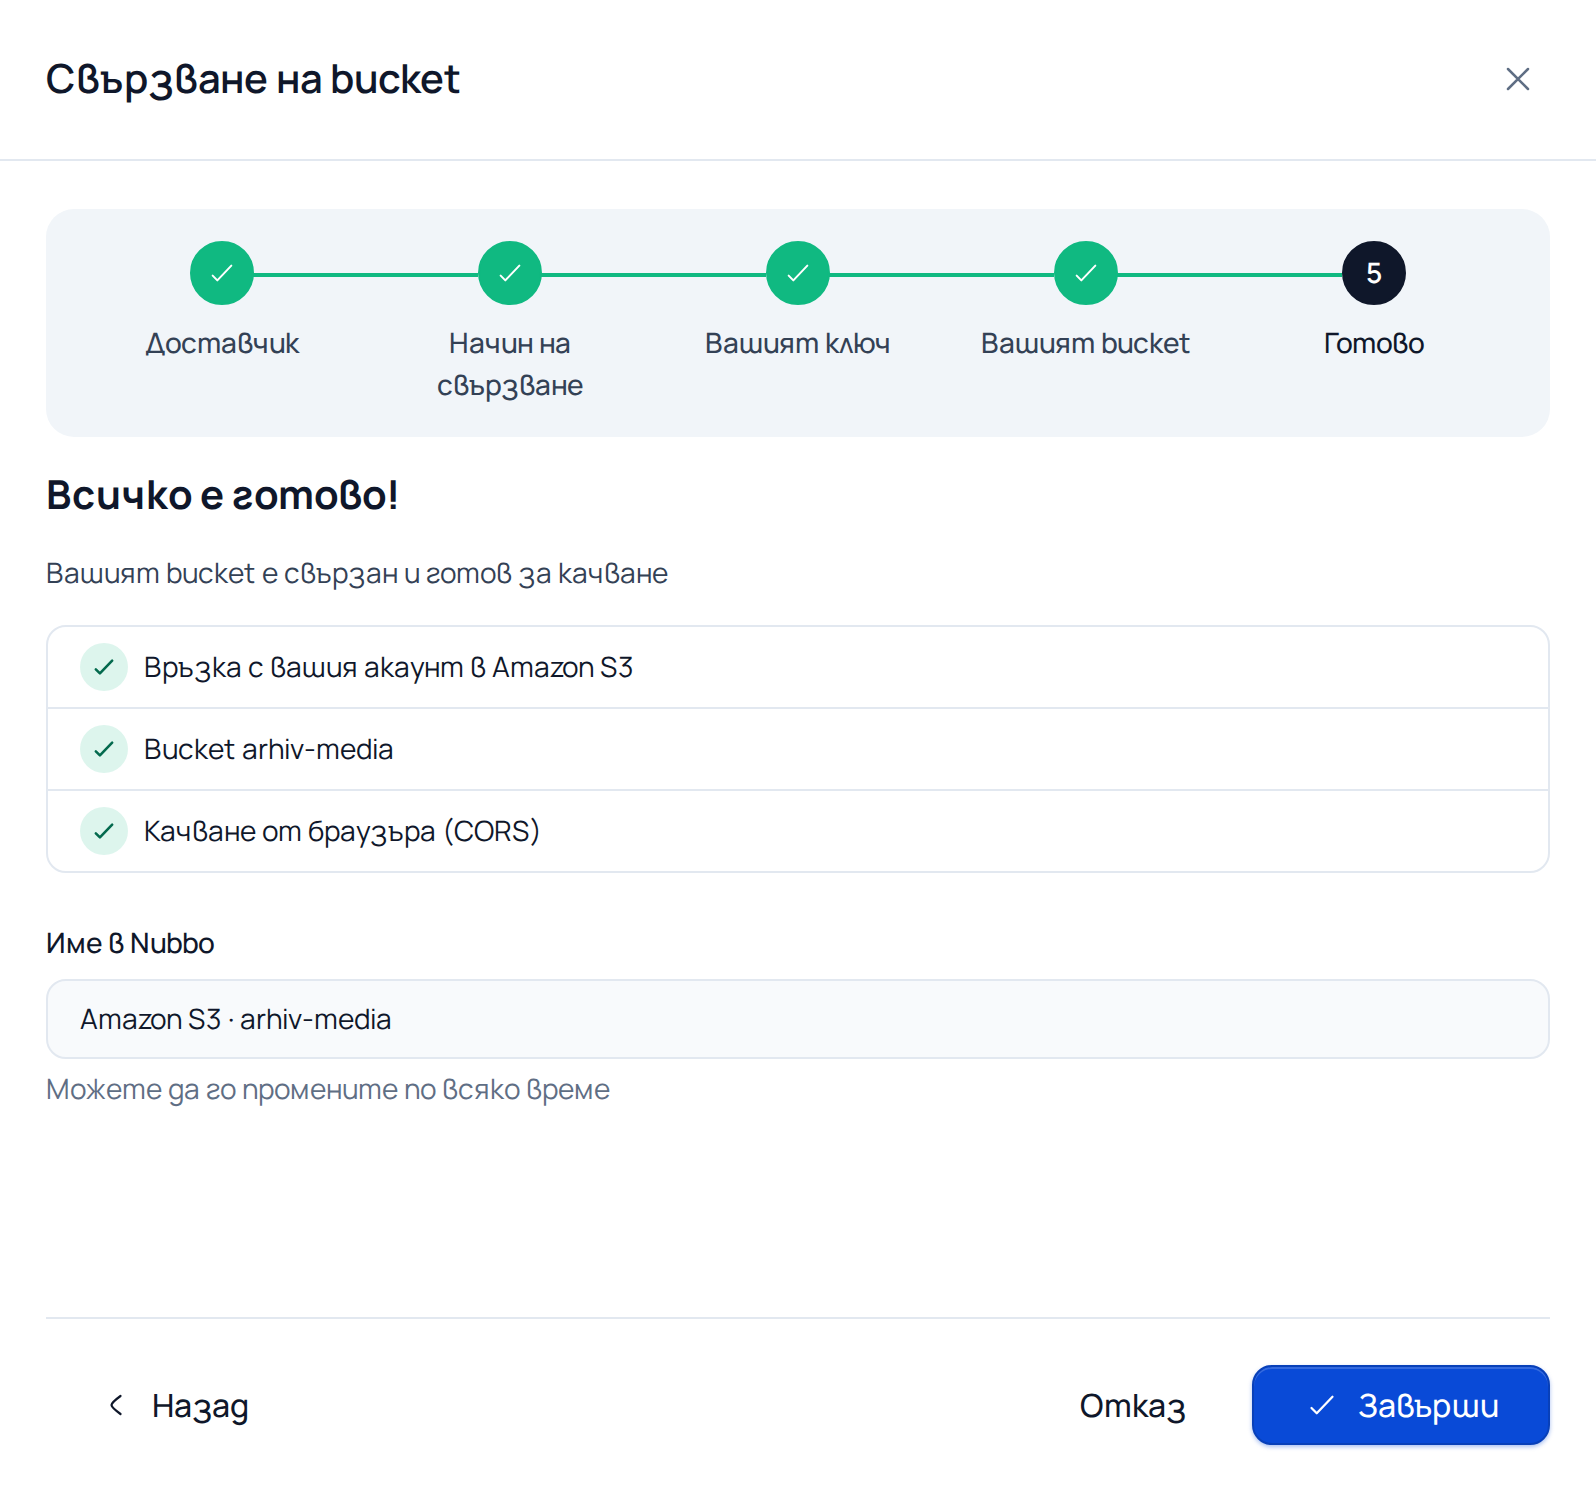
Ако Nubbo не може да добави CORS правилото с вашия ключ, съветникът ви отвежда към стъпката CORS. Тогава следвайте Добавете CORS правилото.
Свързване с ограничен ключ
Стъпка 1: подгответе bucket-а и ключа в Amazon S3
- В конзолата изберете региона в горната лента, отворете S3 и в General purpose buckets натиснете Create bucket. Дайте му име (от 3 до 63 знака: малки букви, цифри, точки и тирета) и го създайте с включено Block Public Access.
- В IAM създайте потребител без права (Users, Create user).
- Отворете потребителя, раздел Permissions, Add permissions, Create inline policy. Превключете към редактора JSON, поставете тази политика, като замените
YOUR-BUCKETс името на вашия bucket, и я запазете с име. - Създайте ключа в Security credentials, Create access key, както при автоматичното свързване, и изтеглете CSV файла.
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Effect": "Allow",
      "Action": ["s3:ListBucket", "s3:GetBucketLocation"],
      "Resource": "arn:aws:s3:::YOUR-BUCKET"
    },
    {
      "Effect": "Allow",
      "Action": [
        "s3:GetObject",
        "s3:PutObject",
        "s3:DeleteObject",
        "s3:AbortMultipartUpload",
        "s3:ListMultipartUploadParts"
      ],
      "Resource": "arn:aws:s3:::YOUR-BUCKET/*"
    }
  ]
}
Стъпка 2: свържете bucket-а в Nubbo
- В Bucket-и натиснете Свързване на bucket, изберете Amazon S3 и след това С ограничен ключ.
- Качете CSV файла с ключа или поставете съдържанието му и изберете региона на bucket-а. Натиснете Провери ключа.
- Въведете точното име на bucket-а и натиснете Провери достъпа.
- Съветникът преминава към стъпката CORS с правилото, което трябва да добавите.
Добавете CORS правилото
CORS правилото позволява на браузъра да качва и изтегля файлове от вашия bucket в https://nubbo.app. Това е същото правило, което съветникът показва в стъпката CORS.
- В конзолата на S3 отворете bucket-а и отидете в раздела Permissions.
- Превъртете надолу до Cross-origin resource sharing (CORS) и натиснете Edit.
- Поставете правилото и натиснете Save changes.
[
  {
    "AllowedHeaders": ["*"],
    "AllowedMethods": ["GET", "PUT", "POST", "DELETE", "HEAD"],
    "AllowedOrigins": ["https://nubbo.app"],
    "ExposeHeaders": ["ETag"],
    "MaxAgeSeconds": 3600
  }
]
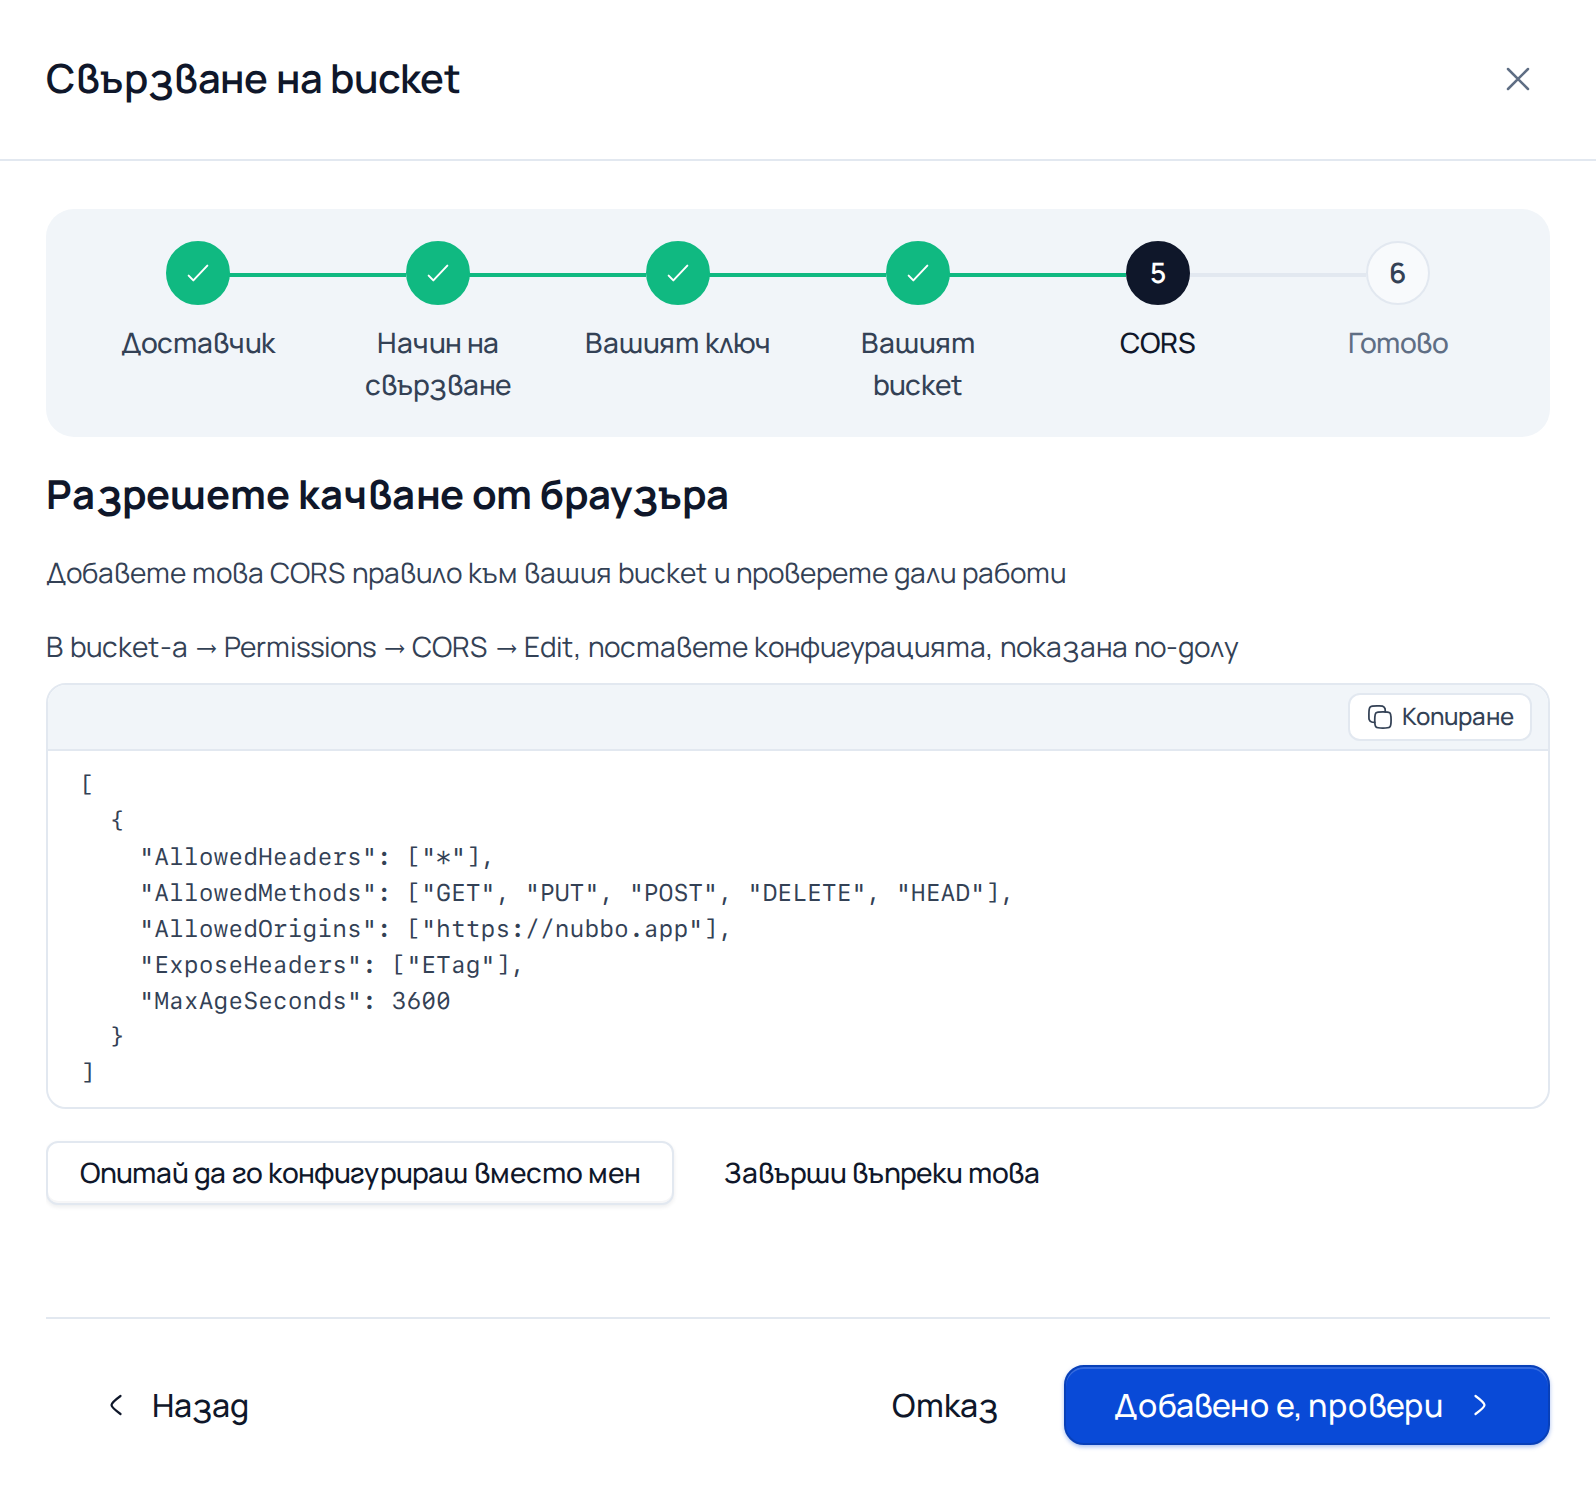
След като го запазите, върнете се в Nubbo и натиснете Добавено е, провери. При някои доставчици прилагането му отнема около минута. Ако ключът ви има право да променя CORS, Опитай да го конфигурираш вместо мен ще го направи вместо вас.
Ако нещо се обърка
| Съобщение в Nubbo | Какво да направите |
|---|---|
| „Невалидни идентификационни данни. Проверете ключа за достъп и тайния ключ за достъп.“ | Копирайте отново двата ключа, без интервали в началото или в края. |
| „Този ключ изглежда ограничен до един bucket. Можете да продължите по ограничения път или да създадете ключ с пълен достъп.“ | Натиснете Продължи с ограничен ключ или създайте ключ с достъп до целия акаунт и натиснете Опитай друг ключ. |
| „Bucket не е намерен. Проверете името и региона.“ | Проверете точното име на bucket-а и дали избраният регион е този на bucket-а. |
| „Вашият ключ няма право да създава bucket-и.“ | Използвайте ключ с пълен достъп или създайте bucket-а в панела си и натиснете Вече е създаден в моя панел. |
| „Това име вече се използва при този доставчик; опитайте с друго.“ | Имената на bucket-ите са уникални в рамките на доставчика: изберете друго. |
| „Вашият ключ няма право да го настрои.“ | Добавете CORS правилото ръчно, както е обяснено по-горе. |
| „Все още не работи. Прегледайте правилото и проверете отново; при някои доставчици прилагането му отнема около минута.“ | Проверете дали произходът е точно https://nubbo.app без наклонена черта в края, изчакайте минута и проверете отново. |
| „Този bucket вече се използва.“ | Този bucket вече е свързан в Nubbo, във вашия акаунт или в друг. |
| „Bucket се намира в друг регион. Проверете конфигурирания регион.“ | В стъпката Вашият ключ изберете региона, в който се намира bucket-ът. |
| „Не намерихме ключовете в този файл; поставете ги ръчно.“ | Качете CSV файла, който изтеглихте при създаването на ключа, или поставете съдържанието му без промени. |
Колко струва
Amazon S3 таксува съхранението, заявките и изходящия трафик. Обясняваме го с примери в Цени на Amazon S3.
Често задавани въпроси
Трябва ли да направя S3 bucket-а си публичен, за да използвам Nubbo?
Не. Nubbo оставя bucket-а частен и Block Public Access може да остане включено. Качванията и изтеглянията използват presigned URL адреси, които изтичат.
Какви права са нужни на ключа в AWS?
За автоматичния път е нужна политиката AmazonS3FullAccess. С ограничен ключ е достатъчна inline политика, която дава достъп само до вашия bucket: изброяване, четене, запис и изтриване на обекти.
Мога ли да използвам ключовете на root потребителя в AWS?
Не е добра идея и AWS не го препоръчва. Създайте IAM потребител само за Nubbo; така по-късно можете да деактивирате ключа му, без да засягате нищо друго.
Защо Nubbo няма полета за ключа на AWS?
Защото AWS ви дава ключа в CSV файл. Nubbo го прочита директно: качвате го или поставяте съдържанието му и никога не копирате secret ръчно.
Мога ли да свържа няколко S3 bucket-а?
Да. Всеки bucket се брои към лимита на вашия план: Безплатният план позволява 2, Personal 5, а Pro няма ограничение, като bucket-ите могат да са от различни AWS акаунти.
Източници
Цените и ограниченията са взети от официалните страници по-долу. Доставчиците ги променят, затова проверете, преди да се обвържете.